SOC چیست و متخصصان مرکز عملیات امنیت چه کارهایی انجام میدهند؛ پاسخ به پرسشهای مهم
در دنیای امروز، امنیت سایبری به یکی از مهمترین چالشهای سازمانها و شرکتها تبدیل شده است. با افزایش تهدیدات سایبری و حملات سایبری روزافزون، نیاز به تیمهای تخصصی برای محافظت از اطلاعات و سیستمهای دیجیتال بیش از پیش احساس میشود. یکی از این تیمها، مرکز عملیات امنیت سایبری (SOC) است که به عنوان قلب دفاعی سازمانها عمل میکند. اما SOC دقیقاً چیست؟ متخصصان این مرکز چه وظایف و مسئولیتهایی دارند؟ در این مقاله به پاسخ این سوالات و بررسی نقش و اهمیت SOC در امنیت سایبری میپردازیم.
SOC چیست؟
مرکز عملیات امنیت سایبری یا Security Operations Center (SOC) یک تیم تخصصی است که وظیفه شناسایی، بررسی، پاسخگویی و جلوگیری از تهدیدات سایبری را بر عهده دارد. این مرکز به عنوان یک واحد مرکزی برای مدیریت امنیت اطلاعات و سیستمهای سازمان عمل میکند و با استفاده از ابزارها و تکنولوژیهای پیشرفته، به تشخیص و مقابله با حملات سایبری میپردازد.
SOC میتواند در سازمانهای مختلفی مانند شرکتهای بزرگ، بانکها، شرکتهای فناوری اطلاعات، بیمارستانها و حتی دولتها وجود داشته باشد. این مرکز با استفاده از تحلیل دادهها، نظارت بر شبکهها و سیستمها، و اجرای پروتکلهای امنیتی، سعی دارد تا از اطلاعات حساس سازمان محافظت کند.
یکی از مهمترین ویژگیهای SOC، توانایی پاسخگویی سریع به حوادث امنیتی است. زمانی که یک حمله سایبری شناسایی میشود، تیم SOC باید بتواند به سرعت به آن پاسخ دهد، آسیب را کاهش دهد و از گسترش آن جلوگیری کند. این کار با استفاده از فرآیندهای مشخص و پروتکلهای امنیتی انجام میشود.
ساختار و وظایف تیم SOC
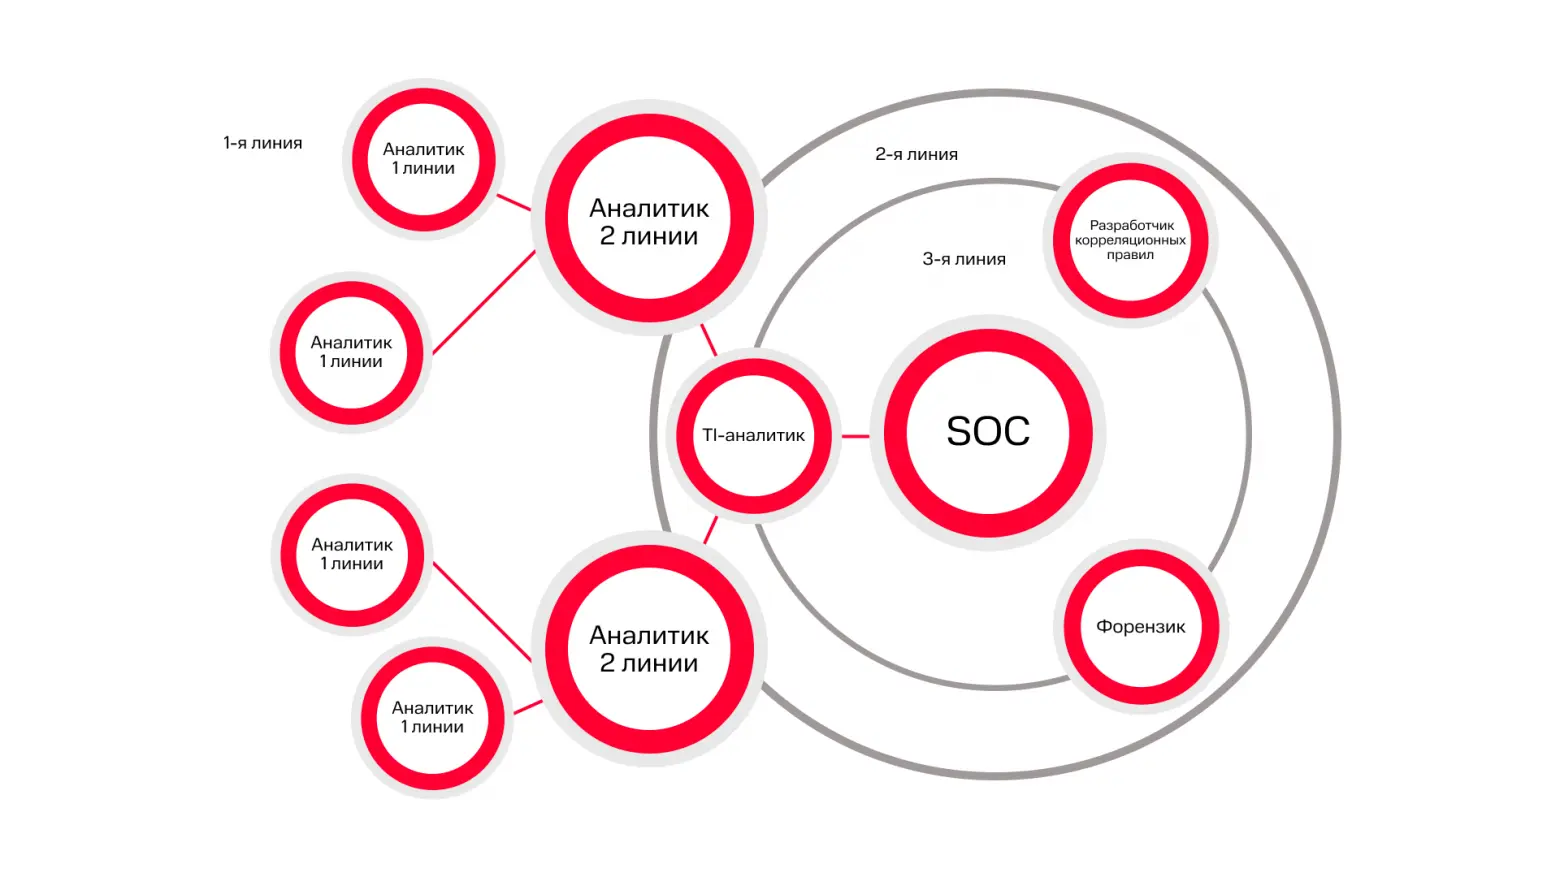
تیم SOC از متخصصان مختلفی تشکیل شده است که هر کدام وظایف خاصی را بر عهده دارند. این متخصصان شامل:
- تحلیلگران امنیت سایبری: این افراد مسئول تحلیل دادهها و شناسایی تهدیدات هستند. آنها با استفاده از ابزارهای تحلیل داده و هوش مصنوعی، فعالیتهای مشکوک را شناسایی و بررسی میکنند.
- مهندسان امنیت شبکه: این متخصصان بر روی امنیت شبکهها و سیستمهای سازمان تمرکز دارند. آنها با پیکربندی و مدیریت فایروالها، سیستمهای تشخیص نفوذ و سایر ابزارهای امنیتی، از شبکه سازمان محافظت میکنند.
- متخصصان پاسخگویی به حوادث امنیتی: این افراد مسئول پاسخگویی به حوادث امنیتی هستند. آنها با پیروی از پروتکلهای مشخص، به کاهش آسیب و بازیابی سیستمها میپردازند.
- مدیران امنیت اطلاعات: این افراد مسئول برنامهریزی و اجرای استراتژیهای امنیتی سازمان هستند. آنها با همکاری سایر تیمها، سیاستهای امنیتی را تعیین و اجرا میکنند.
هر یک از این متخصصان با همکاری یکدیگر، به بهبود امنیت سازمان کمک میکنند و از تهدیدات سایبری محافظت میکنند.
چه کارهایی توسط متخصصان SOC انجام میشود؟
متخصصان SOC وظایف متنوعی دارند که شامل شناسایی، بررسی، پاسخگویی و جلوگیری از تهدیدات سایبری است. در ادامه به برخی از مهمترین وظایف آنها میپردازیم:
1. نظارت بر شبکهها و سیستمها
یکی از اصلیترین وظایف تیم SOC، نظارت بر شبکهها و سیستمهای سازمان است. این نظارت با استفاده از ابزارهای مختلفی مانند سیستمهای تشخیص نفوذ (IDS)، سیستمهای پیشگیری از نفوذ (IPS)، و نرمافزارهای مدیریت امنیت اطلاعات (SIEM) انجام میشود.
این ابزارها به تیم SOC کمک میکنند تا فعالیتهای مشکوک را شناسایی کرده و به سرعت به آنها پاسخ دهند. برای مثال، اگر یک فعالیت غیرمعمول در شبکه شناسایی شود، تیم SOC باید بررسی کند که آیا این فعالیت مربوط به یک حمله سایبری است یا خیر.
2. تحلیل دادهها و شناسایی تهدیدات
تیم SOC با استفاده از تحلیل دادهها، سعی دارد تا تهدیدات سایبری را شناسایی کند. این تحلیل شامل بررسی لوگهای سیستم، فعالیتهای کاربر، و دادههای شبکه است. با استفاده از الگوریتمهای هوش مصنوعی و یادگیری ماشین، تیم SOC میتواند الگوها و رفتارهای مشکوک را شناسایی کند.
برای مثال، اگر یک کاربر به طور غیرمعمول به اطلاعات حساس دسترسی پیدا کند، سیستم باید این فعالیت را شناسایی و به تیم SOC گزارش دهد. سپس تحلیلگران باید بررسی کنند که آیا این دسترسی غیرمعمول مربوط به یک حمله سایبری است یا خیر.
3. پاسخگویی به حوادث امنیتی
زمانی که یک حمله سایبری شناسایی میشود، تیم SOC باید به سرعت به آن پاسخ دهد. این پاسخ شامل چندین مرحله است:
- شناسایی دقیق تهدید و تعیین نوع آن (برای مثال، حمله DDoS، فیشینگ، یا رنسومویر)
- ایجاد یک تیم پاسخگویی برای مقابله با تهدید
- اجرا کردن پروتکلهای امنیتی برای کاهش آسیب
- بازیابی سیستمها و جلوگیری از تکرار حمله
پاسخگویی سریع به حوادث امنیتی میتواند از گسترش آسیب جلوگیری کرده و سازمان را در برابر خسارات مالی و reputational محافظت کند.
4. بهبود مستمر امنیت سایبری
تیم SOC علاوه بر پاسخگویی به حوادث، مسئول بهبود مستمر امنیت سایبری سازمان است. این بهبود شامل:
- به روزرسانی ابزارهای امنیتی و نرمافزارها
- آزمایش نفوذ و بررسی نقاط ضعف سیستمها
- آموزش کارکنان در زمینه امنیت سایبری
- بررسی و بهبود سیاستهای امنیتی
با انجام این فعالیتها، تیم SOC میتواند از سازمان در برابر تهدیدات جدید محافظت کند و امنیت سایبری آن را بهبود بخشد.
چرا SOC برای سازمانها مهم است؟
وجود یک تیم SOC برای سازمانها بسیار مهم است، زیرا:
- کاهش خطر حملات سایبری: تیم SOC با شناسایی و پاسخگویی سریع به تهدیدات، از سازمان در برابر حملات سایبری محافظت میکند.
- پاسخگویی سریع به حوادث: در صورت بروز یک حادثه امنیتی، تیم SOC میتواند به سرعت به آن پاسخ دهد و از گسترش آسیب جلوگیری کند.
- کاهش هزینههای مرتبط با حوادث امنیتی: با پیشگیری از حملات سایبری و کاهش آسیب، سازمان میتواند از هزینههای مرتبط با بازیابی سیستمها و پرداخت جریمهها جلوگیری کند.
- پیشگیری از از دست دادن اطلاعات حساس: تیم SOC با محافظت از اطلاعات حساس سازمان، از از دست دادن دادهها و اطلاعات مهم جلوگیری میکند.
- پیشرفت در امنیت سایبری: تیم SOC با بهبود مستمر امنیت سایبری، سازمان را در برابر تهدیدات جدید آماده میکند.
در دنیای امروز، جایی که تهدیدات سایبری روز به روز در حال افزایش هستند، داشتن یک تیم SOC میتواند برای سازمانها بسیار ارزشمند باشد. این تیم با استفاده از دانش و تجربه خود، میتواند از سازمان در برابر تهدیدات مختلف محافظت کند و امنیت سایبری آن را بهبود بخشد.
چگونه میتوان یک SOC مؤثر ایجاد کرد؟
ایجاد یک SOC مؤثر نیاز به برنامهریزی دقیق و استفاده از بهترین روشها دارد. برخی از نکات مهم برای ایجاد یک SOC مؤثر عبارتند از:
- تعیین اهداف و سیاستهای امنیتی: قبل از ایجاد SOC، باید اهداف و سیاستهای امنیتی سازمان مشخص شود. این سیاستها باید با نیازهای سازمان هماهنگ باشند و توسط تمام کارکنان پیادهسازی شوند.
- انتخاب ابزارهای مناسب: برای ایجاد یک SOC مؤثر، باید ابزارهای مناسب مانند SIEM، IDS، IPS و سایر ابزارهای امنیتی انتخاب شوند. این ابزارها باید با نیازهای سازمان هماهنگ باشند و بتوانند دادههای لازم را جمعآوری و تحلیل کنند.
- آموزش و توسعه تیم: تیم SOC باید از متخصصان با تجربه و دانش کافی تشکیل شود. همچنین، آموزشهای مداوم برای بهبود مهارتهای تیم بسیار مهم است.
- نظارت و بهبود مستمر: پس از ایجاد SOC، باید به طور مداوم بر عملکرد آن نظارت شود و در صورت نیاز، بهبودهایی اعمال شود. این بهبودها میتواند شامل به روزرسانی ابزارها، تغییر سیاستهای امنیتی و آموزش تیم باشد.
با پیروی از این نکات، سازمان میتواند یک SOC مؤثر ایجاد کند که بتواند از امنیت سایبری آن محافظت کند.
در پایان، میتوان گفت که SOC یک جزء اساسی از امنیت سایبری سازمانها است. تیم SOC با شناسایی، بررسی، پاسخگویی و جلوگیری از تهدیدات سایبری، از اطلاعات و سیستمهای سازمان محافظت میکند. برای کسب اطلاعات بیشتر در زمینه امنیت سایبری و راهکارهای مختلف، میتوانید به فناوری جهان مراجعه کنید و از مقالات و راهنماهای ارائه شده استفاده کنید.