هوش مصنوعی چگونه حملات سایبری را پیچیدهتر میکند؛ راهنمای ساده برای شروع
در چند سال گذشته، هوش مصنوعی به یکی از قدرتمندترین ابزارها در دنیای فناوری تبدیل شده است. این فناوری نه تنها زندگی روزمره ما را تغییر داده، بلکه در زمینههای مختلف از جمله امنیت سایبری نیز تأثیرات عمیقی داشته است. اما چگونه هوش مصنوعی حملات سایبری را پیچیدهتر میکند؟ و چگونه میتوانیم با این تهدیدهای جدید کنار بیاییم؟ در این راهنما سعی میکنیم به این سوالات پاسخ دهیم و راهکارهایی ساده برای شروع ارائه دهیم.
هوش مصنوعی و حملات سایبری: یک رابطه خطرناک
هوش مصنوعی توانایی تحلیل دادهها، یادگیری از الگوهای موجود و حتی پیشبینی رفتارهای آینده را دارد. این قابلیتها در دست مهاجمانی قرار گرفته که از آن برای طراحی حملات پیچیدهتر و موثرتر استفاده میکنند. به عنوان مثال، هوش مصنوعی میتواند:
- پاسخهای خودکار و فیشینگ را با استفاده از زبان طبیعی بهبود بخشد تا به نظر واقعیتر بیایند.
- نرمافزارهای مخرب را به گونهای طراحی کند که از سیستمهای تشخیص نفوذ عبور کنند.
- الگوهای حمله را بهطور خودکار شناسایی و اجرا کند، حتی در شرایطی که قبلاً دیده نشدهاند.
- سیستمهای تشخیص نفوذ را با تولید دادههای کاذب و غیرعادی، فریب دهد.
این حملات نه تنها تعداد بیشتری از قربانیان را در بر میگیرند، بلکه تشخیص و مقابله با آنها نیز برای سازمانها و افراد عادی چالشبرانگیزتر شده است.
چگونه هوش مصنوعی حملات سایبری را پیچیدهتر میکند؟
هوش مصنوعی به مهاجمها امکان میدهد تا با سرعت و دقت بیشتری عمل کنند. برخی از روشهای اصلی که این فناوری حملات سایبری را پیچیدهتر میکند عبارتند از:
1. خودکار شدن حملات
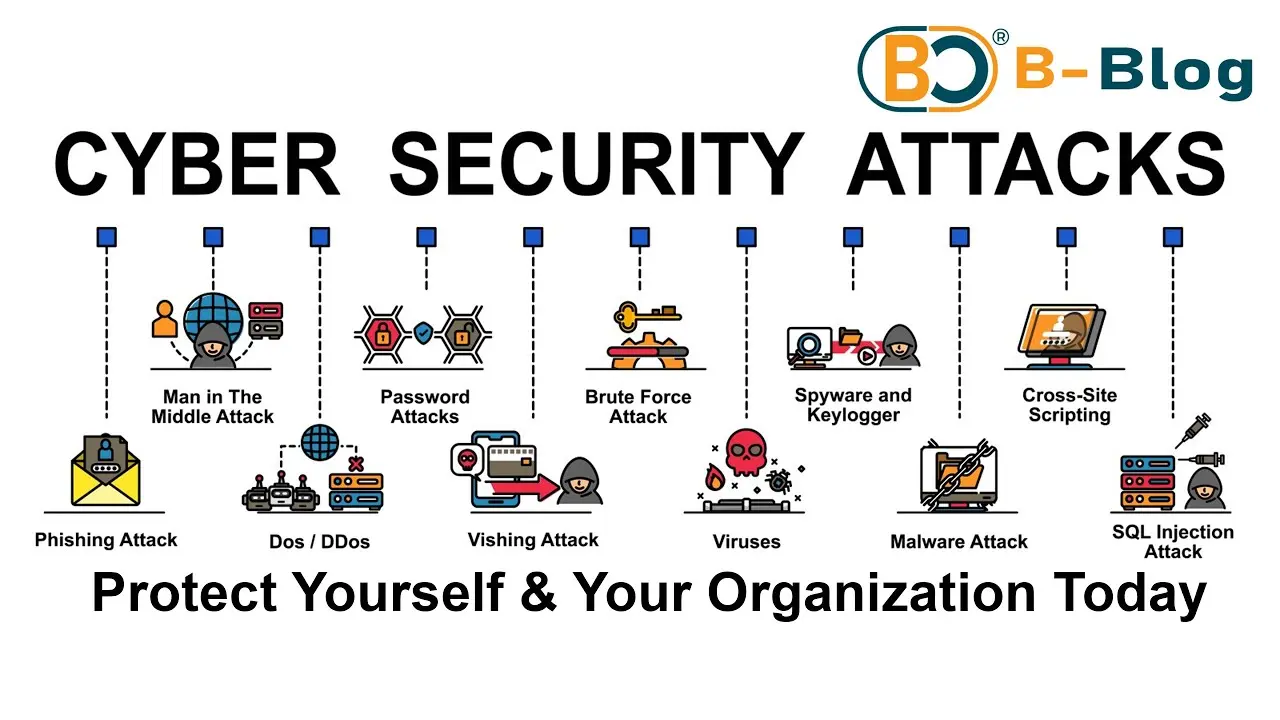
در گذشته، مهاجمها باید به صورت دستی حملات را طراحی و اجرا میکردند. اما با استفاده از هوش مصنوعی، این فرآیند بهطور خودکار انجام میشود. به عنوان مثال، رباتهای هوشمند میتوانند هزاران آدرس ایمیل را در یک ثانیه بررسی کرده و حملات فیشینگ را به صورت خودکار ارسال کنند. این امر نه تنها سرعت حملات را افزایش میدهد، بلکه امکان شناسایی آنها را نیز برای سیستمهای امنیتی کاهش میدهد.
2. تولید محتوای فریبنده
هوش مصنوعی میتواند متنها، صداها و حتی تصاویر را به گونهای تولید کند که به نظر کاملا واقعی باشند. این قابلیت در حملات فیشینگ و مهندسی اجتماعی بسیار موثر است. به عنوان مثال، یک ایمیل فیشینگ که توسط هوش مصنوعی تولید شده، میتواند به گونهای نوشته شود که کاملا شبیه به یک ایمیل رسمی از یک شرکت معتبر به نظر برسد. این امر تشخیص حملات را برای کاربران غیرمتخصص بسیار دشوار میکند.
3. تحلیل و پیشبینی رفتارهای امنیتی
هوش مصنوعی میتواند دادههای مربوط به رفتار کاربران و سیستمها را تحلیل کرده و الگوهای غیرعادی را شناسایی کند. اما این قابلیت همچنین در دست مهاجمها قرار گرفته است. آنها میتوانند با تحلیل دادههای امنیتی، نقاط ضعف سیستمها را شناسایی و حملات هدفمندتری طراحی کنند. به عنوان مثال، هوش مصنوعی میتواند زمانهایی را که سیستمهای امنیتی کمتر فعال هستند، شناسایی کرده و حملات را در آن زمانها انجام دهد.
4. استفاده از تکنیکهای جدید در حملات
هوش مصنوعی امکان استفاده از تکنیکهای جدید و پیشرفتهتری را در حملات سایبری فراهم میکند. به عنوان مثال، استفاده از شبکههای عصبی برای تولید دادههای کاذب یا استفاده از الگوریتمهای ژنتیک برای طراحی ویروسهای جدید، از جمله این تکنیکها هستند. این روشها باعث میشوند که حملات سایبری به سرعت تکامل یابند و سیستمهای امنیتی سنتی نتوانند با آنها مقابله کنند.
راهکارهای ساده برای مقابله با حملات سایبری مبتنی بر هوش مصنوعی
با توجه به پیچیدگی حملات سایبری مبتنی بر هوش مصنوعی، چه باید کرد؟ در این بخش به برخی از راهکارهای ساده اما مؤثر برای افزایش امنیت سایبری خود میپردازیم:
1. آموزش و آگاهیبخشی
یکی از مهمترین راهکارها، آموزش کاربران در مورد خطرات حملات سایبری و روشهای تشخیص آنها است. کاربران باید بدانند که چگونه ایمیلهای فیشینگ را شناسایی کنند، از لینکهای مشکوک پرهیز کنند و اطلاعات شخصی خود را در دسترس قرار ندهند. آموزشهای منظم و آگاهیبخشی میتواند نقش مهمی در کاهش موفقیت حملات داشته باشد.
2. استفاده از سیستمهای تشخیص نفوذ پیشرفته
سیستمهای تشخیص نفوذ سنتی ممکن است نتوانند با حملات مبتنی بر هوش مصنوعی مقابله کنند. بنابراین، استفاده از سیستمهای پیشرفتهتری که از هوش مصنوعی و یادگیری ماشین استفاده میکنند، ضروری است. این سیستمها میتوانند الگوهای جدید حملات را شناسایی کرده و به زمان واقعی واکنش نشان دهند.
3. بهروزرسانی مداوم نرمافزارها
بهروزرسانی نرمافزارها و سیستمعاملها یکی از سادهترین اما مؤثرترین راهکارها برای افزایش امنیت است. بسیاری از حملات سایبری از نقاط ضعف موجود در نسخههای قدیمی نرمافزارها استفاده میکنند. بنابراین، اطمینان از بهروزرسانی مداوم سیستمها میتواند خطرات زیادی را کاهش دهد.
4. استفاده از رمزنگاری قوی
رمزنگاری قوی یکی از بهترین روشها برای محافظت از دادهها در برابر حملات سایبری است. استفاده از پروتکلهای امن مانند HTTPS، VPN و رمزنگاری دادهها میتواند از سرقت اطلاعات جلوگیری کند. همچنین، استفاده از رمزهای قوی برای حسابهای کاربری نیز بسیار مهم است.
5. نظارت مداوم بر سیستمها
نظارت مداوم بر سیستمها و شبکهها میتواند کمک کند تا حملات سایبری در زمان واقعی شناسایی شوند. استفاده از ابزارهای نظارت و هشداردهی میتواند به سازمانها کمک کند تا در صورت بروز هرگونه فعالیت مشکوک، به سرعت واکنش نشان دهند.
چگونه با این تهدیدها کنار بیاییم؟
هوش مصنوعی به عنوان یک شمشیر دولبه عمل میکند. اگرچه میتواند تهدیدات جدیدی را ایجاد کند، اما همچنین میتواند در زمینه امنیت سایبری به عنوان یک ابزار قدرتمند استفاده شود. سازمانها و افراد میتوانند با استفاده از تکنولوژیهای هوش مصنوعی پیشرفته، سیستمهای امنیتی خود را تقویت کنند. به عنوان مثال:
- استفاده از الگوریتمهای یادگیری ماشین برای تشخیص حملات در زمان واقعی.
- کاربرد هوش مصنوعی در تحلیل رفتار کاربران و شناسایی فعالیتهای مشکوک.
- استفاده از رباتهای هوشمند برای نظارت بر شبکهها و سیستمها.
همچنین، همکاری بین سازمانها و تبادل اطلاعات در مورد تهدیدات جدید میتواند کمک زیادی به افزایش امنیت سایبری کند. با توجه به این که حملات سایبری به سرعت تکامل مییابند، نیاز به رویکردهای نوین و همکاری بینالمللی بیش از پیش احساس میشود.
در نهایت، افزایش آگاهی عمومی و آموزش مداوم در زمینه امنیت سایبری میتواند نقش مهمی در کاهش خطرات مرتبط با هوش مصنوعی ایفا کند. اگرچه هوش مصنوعی حملات سایبری را پیچیدهتر میکند، اما با استفاده از راهکارهای مناسب و آموزشهای لازم، میتوانیم در برابر این تهدیدها مقاومت نشان دهیم.
برای اطلاعات بیشتر در مورد آخرین تکنولوژیهای امنیتی و راهکارهای مقابله با حملات سایبری، میتوانید به فناوری جهان مراجعه کنید.