روتکیت چیست و چرا شناسایی آن دشوار است؛ قبل از اقدام این موارد را بدانید
در دنیای امنیتی سایبری، یکی از خطرناکترین و پنهانکارترین تهدیدها، روتکیتها هستند. این نرمافزارهای مخرب به گونهای طراحی شدهاند که کنترل کامل سیستم را در دست بگیرند و از دید ابزارهای امنیتی پنهان بمانند. اما روتکیت دقیقاً چیست؟ چرا شناسایی آن به این اندازه دشوار است؟ و چه اقداماتی باید قبل از مواجهه با آن انجام داد؟ در این مقاله به بررسی این موضوعات میپردازیم و نکات مهمی را برای محافظت از سیستمهای خود ارائه میدهیم.
روتکیت چیست؟
روتکیت (Rootkit) یک مجموعه از ابزارها یا کدهای مخرب است که توسط هکرها برای پنهان کردن فعالیتهای خود در یک سیستم کامپیوتری یا شبکه استفاده میشود. نام روتکیت از ترکیب دو کلمه انگلیسی «root» (ریشه یا دسترسی کامل) و «kit» (کیت یا مجموعه ابزار) گرفته شده است. این نرمافزارها به هکر اجازه میدهند تا بدون اجازه کاربر، به سیستم دسترسی داشته باشند و فعالیتهای مخرب خود را انجام دهند.
روتکیتها معمولاً در مراحل اولیه نفوذ به سیستم نصب میشوند و سپس به صورت پنهان فعالیت میکنند. آنها میتوانند به هکر اجازه دهند تا:
- دسترسی کامل به سیستم را در دست بگیرند.
- فایلها و اطلاعات حساس را دزدی کنند.
- سیستم را برای حملات بیشتر استفاده کنند.
- از ابزارهای امنیتی مانند آنتیویروس و فایروال بگریزند.
روتکیتها میتوانند در سیستمعاملهای مختلفی مانند ویندوز، لینوکس، مکاواس و حتی دستگاههای موبایل نصب شوند. یکی از دلایل خطرناکی بودن آنها این است که میتوانند به صورت پنهان فعالیت کنند و حتی توسط ابزارهای امنیتی پیشرفته شناسایی نشوند.
چرا شناسایی روتکیت دشوار است؟
شناسایی روتکیت یکی از چالشبرانگیزترین مسائل در زمینه امنیتی سایبری است. دلایل اصلی دشواری شناسایی این نرمافزارها عبارتند از:
- پنهانکاری: روتکیتها به گونهای طراحی شدهاند که از دید سیستمعامل و ابزارهای امنیتی پنهان بمانند. آنها میتوانند فایلها، رجیستریها و حتی فرآیندهای سیستم را تغییر دهند تا شناسایی نشوند.
- دسترسی ریشهای: این نرمافزارها معمولاً با دسترسی ریشهای یا ادمین به سیستم نصب میشوند، بنابراین میتوانند تغییرات عمیقی در سیستم ایجاد کنند و از ابزارهای تشخیصی بگریزند.
- تغییر در هسته سیستم: برخی از روتکیتها حتی به هسته سیستمعامل نفوذ میکنند و تغییراتی در آن ایجاد میکنند. این تغییرات میتواند شناسایی آنها را بسیار دشوار کند.
- تکنیکهای پنهانکاری: روتکیتها از تکنیکهایی مانند تغییر در فایلهای سیستم، استفاده از نامهای فایلهای سیستم، یا حتی تغییر در خروجی دستورهای سیستم استفاده میکنند تا پنهان بمانند.
به علاوه، بسیاری از روتکیتها به گونهای طراحی شدهاند که فقط در شرایط خاصی فعال شوند، مانند زمانی که کاربر خاصی وارد سیستم میشود یا یک دستور خاصی اجرا میشود. این ویژگی باعث میشود که شناسایی آنها حتی برای متخصصان نیز بسیار دشوار باشد.
چگونه میتوان از روتکیت محافظت کرد؟
در حالی که شناسایی روتکیت بسیار دشوار است، اما با انجام برخی اقدامات پیشگیرانه میتوان خطر نصب این نرمافزارهای مخرب را کاهش داد:
- نصب و بهروزرسانی نرمافزارهای امنیتی: استفاده از آنتیویروس و فایروال معتبر و بهروزرسانی مداوم آنها میتواند در شناسایی برخی از روتکیتها کمک کند.
- استفاده از سیستمعاملهای رسمی: نصب سیستمعامل از منابع رسمی و معتبر و اجتناب از استفاده از نسخههای غیررسمی یا کرکشده میتواند خطر نصب روتکیت را کاهش دهد.
- اجرا کردن فایلهای ناشناس: اجتناب از اجرای فایلهای ناشناس یا دانلود شده از منابع غیرموثق میتواند از نصب روتکیت جلوگیری کند.
- بازبینی منظم سیستم: بررسی منظم سیستم با استفاده از ابزارهای تشخیصی مانند «Process Explorer»، «Rootkit Revealer» یا «GMER» میتواند به شناسایی روتکیت کمک کند.
- استفاده از سیستمهای مجازی: برای آزمایش فایلهای مشکوک یا دسترسی به منابع غیرموثق، میتوان از سیستمهای مجازی استفاده کرد تا سیستم اصلی آسیب نبیند.
- آگاهی از تکنیکهای هک: آشنایی با روشهای رایج نفوذ و روتکیتها میتواند کمک کند تا از آنها 警戒 و اقدامات پیشگیرانه انجام شود.
در صورت مشکوک شدن به نصب روتکیت، بهترین اقدام این است که سیستم را فوراً از شبکه جدا کرده و با یک متخصص امنیتی سایبری مشورت کنید. همچنین میتوانید سیستم را با یک نسخه تمیز از سیستمعامل نصب کنید و فایلهای مهم را از قبل پشتیبانگیری کرده باشید.
روتکیتها چگونه کار میکنند؟
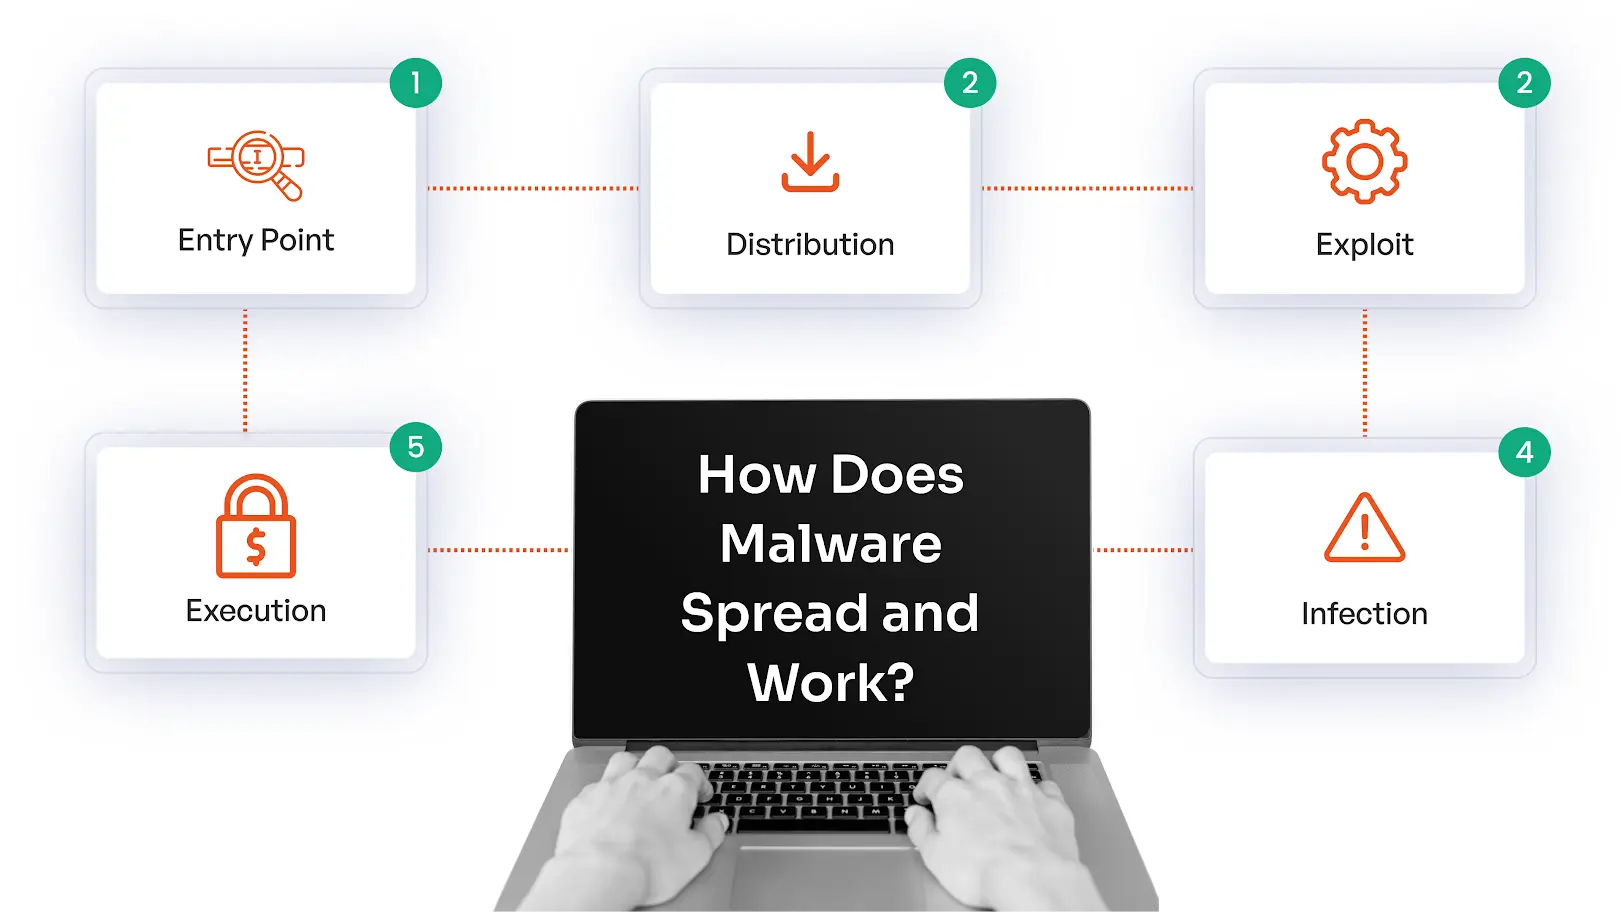
روتکیتها معمولاً در سه مرحله اصلی عمل میکنند:
- نصب: روتکیتها معمولاً از طریق فایلهای مخرب، آسیبپذیریهای سیستمعامل، یا فیشینگ نصب میشوند. هکرها ممکن است از ایمیلهای مخرب، وبسایتهای آلوده یا نرمافزارهای کرکشده برای نصب روتکیت استفاده کنند.
- پنهانکاری: پس از نصب، روتکیت شروع به تغییر فایلها، رجیستریها و فرآیندهای سیستم میکند تا از دید ابزارهای امنیتی پنهان بماند. این تغییرات ممکن است شامل تغییر در لیست فرآیندهای فعال، پنهان کردن فایلها یا تغییر در خروجی دستورهای سیستم باشد.
- کنترل: در این مرحله، هکر کنترل کامل سیستم را در دست میگیرد و میتواند فعالیتهای مخرب خود را انجام دهد، مانند دزدی اطلاعات، نصب نرمافزارهای دیگر یا استفاده از سیستم برای حملات بیشتر.
یکی از روشهای رایج پنهانکاری روتکیتها، تغییر در «هسته» سیستمعامل است. هسته سیستمعامل مسئول مدیریت منابع سیستم مانند CPU، حافظه و دستگاههای ورودی/خروجی است. اگر روتکیت بتواند به هسته نفوذ کند، میتواند تغییراتی ایجاد کند که شناسایی آن بسیار دشوار شود.
روتکیتها چه خطراتی برای سیستمها ایجاد میکنند؟
نصب روتکیت در سیستم میتواند خطرات جدی برای امنیت و عملکرد سیستم ایجاد کند. برخی از این خطرات عبارتند از:
- دزدی اطلاعات: روتکیتها میتوانند اطلاعات شخصی، مالی و حتی اطلاعات تجاری را دزدی کنند و به هکرها تحویل دهند.
- کنترل از راه دور: هکرها میتوانند سیستم آلوده را از راه دور کنترل کنند و برای فعالیتهای غیرقانونی مانند ارسال اسپم، حمله به سایر سیستمها یا استفاده از سیستم برای معدنکاری بیتکوین استفاده کنند.
- خرابی سیستم: برخی از روتکیتها میتوانند سیستم را خراب کنند یا عملکرد آن را به شدت کاهش دهند.
- پنهانکاری سایر تهدیدها: روتکیتها میتوانند به عنوان پلتفرمی برای نصب سایر نرمافزارهای مخرب مانند ویروسها، spyware یا malware استفاده شوند.
- ریسک قانونی: اگر سیستم شما برای فعالیتهای غیرقانونی استفاده شود، ممکن است با مشکلات قانونی مواجه شوید.
به همین دلیل، شناسایی و حذف روتکیتها باید با دقت و توسط متخصصان انجام شود. در غیر این صورت، خطرات مربوط به این نرمافزارهای مخرب میتواند بسیار جدی باشد.
چگونه میتوان روتکیت را شناسایی کرد؟
در حالی که شناسایی روتکیت بسیار دشوار است، اما با استفاده از برخی ابزارها و تکنیکها میتوان احتمال شناسایی آنها را افزایش داد:
- استفاده از ابزارهای تشخیصی: ابزارهایی مانند «Rootkit Revealer»، «GMER»، «Process Explorer» یا «Malwarebytes» میتوانند در شناسایی روتکیتها کمک کنند. این ابزارها میتوانند فرآیندهای پنهان، فایلهای مخفی و تغییرات غیرمعمول در سیستم را شناسایی کنند.
- بازبینی فعالیتهای شبکه: بررسی فعالیتهای شبکه با استفاده از ابزارهایی مانند «Wireshark» یا «TCPView» میتواند به شناسایی ارتباطات مشکوک کمک کند.
- کنترل تغییرات سیستم: بررسی تغییرات غیرمعمول در فایلها، رجیستریها و فرآیندهای سیستم میتواند نشانهای از حضور روتکیت باشد.
- استفاده از سیستمهای عامل جایگزین: نصب یک سیستمعامل جایگزین مانند «Linux» و بررسی رفتار سیستم در آن میتواند به شناسایی روتکیت کمک کند، زیرا برخی از روتکیتها به سیستمعامل خاصی وابسته هستند.
- پشتیبانی از شرکتهای امنیتی: در صورت مشکوک شدن به حضور روتکیت، میتوانید از خدمات شرکتهای امنیتی معتبر مانند «Kaspersky»، «ESET» یا «Symantec» استفاده کنید.
در صورت شناسایی روتکیت، بهترین اقدام این است که سیستم را فوراً از شبکه جدا کرده و با یک متخصص امنیتی مشورت کنید. همچنین میتوانید سیستم را با یک نسخه تمیز از سیستمعامل نصب کنید و فایلهای مهم را از قبل پشتیبانگیری کرده باشید.
برای اطلاعات بیشتر در مورد روشهای پیشگیری و شناسایی تهدیدات سایبری، میتوانید به مقالات مرتبط در فناوری جهان مراجعه کنید. این منابع میتوانند راهنمایی ارزشمندی برای افزایش سطح امنیت سیستمهای شما ارائه دهند.