Zero Trust چیست و چرا در امنیت شبکه اهمیت دارد؛ راهنمای کامل و کاربردی
در دنیای دیجیتال امروز، امنیت شبکه یکی از مهمترین چالشهای سازمانها و شرکتها بهشمار میرود. با افزایش تهدیدات سایبری و حملات پیچیده، مدلهای سنتی امنیت شبکه دیگر پاسخگوی نیازهای امنیتی نیستند. یکی از مفاهیم نوین و مؤثر در این زمینه، Zero Trust است که بهعنوان یک رویکرد امنیتی مدرن، بر اساس اصل «اعتباردهی صفر» عمل میکند. در این مقاله، به بررسی کامل مفهوم Zero Trust، اهمیت آن در امنیت شبکه، اصول اساسی، مزایا و چالشهای اجرای آن میپردازیم.
مفهوم Zero Trust و اصول اساسی آن
Zero Trust یک مدل امنیتی است که بر اساس این اصل کار میکند که هیچکس و هیچچیز در شبکه باید بهطور پیشفرض اعتماد شود. این مفهوم توسط شرکت Forrester Research در سال ۲۰۱۰ معرفی شد و بهسرعت بهعنوان یک راهکار مؤثر برای مقابله با تهدیدات سایبری پذیرفته شد. در مدل Zero Trust، هر درخواست دسترسی به منابع شبکه باید بهطور مستقل تأیید شود، حتی اگر درخواست از داخل شبکه یا از دستگاههای شناختهشدهای ارسال شود.
اصول اصلی Zero Trust شامل موارد زیر است:
- اعتباردهی صفر: هیچکس یا هیچچیز بهطور پیشفرض اعتماد نمیشود.
- اعتباردهی مستمر: تأیید هویت و دسترسی باید بهطور مداوم انجام شود، نه تنها در زمان ورود.
- محدودسازی دسترسی: دسترسی به منابع شبکه باید به حداقل ممکن محدود شود و بر اساس نیازهای خاص کاربر یا دستگاه تعیین شود.
- مشاهده و کنترل: همه فعالیتها در شبکه باید تحت نظارت و کنترل قرار گیرند.
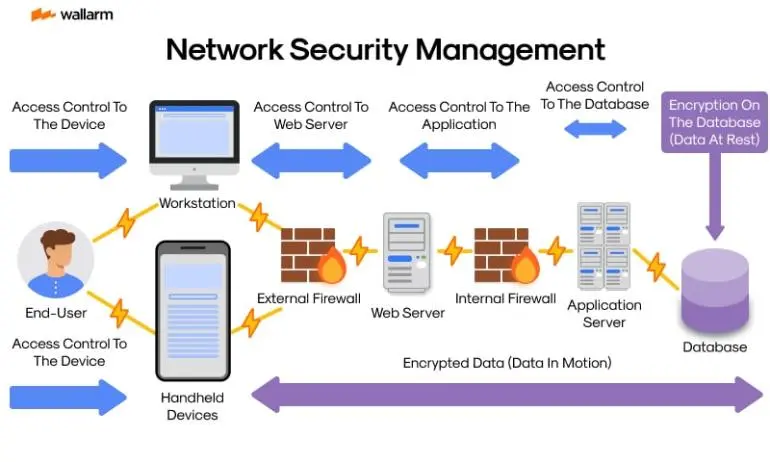
در این مدل، حتی کاربران داخلی نیز باید برای دسترسی به منابع شبکه، هویت خود را تأیید کنند. این رویکرد به کاهش خطر نفوذها و حملات داخلی کمک میکند.
چرا Zero Trust در امنیت شبکه اهمیت دارد؟
با افزایش تعداد حملات سایبری، از جمله حملات فیشینگ، رنسومویر و نفوذ به شبکهها، سازمانها نیاز به راهکارهای امنیتی قویتری دارند. Zero Trust بهعنوان یک مدل امنیتی جامع، چندین مزیت مهم دارد:
- کاهش خطر نفوذ: با حذف اعتماد پیشفرض، خطر نفوذها و حملات داخلی و خارجی کاهش مییابد.
- مقاومت در برابر حملات: Zero Trust به سازمانها کمک میکند تا در برابر حملات پیچیدهتری مانند حملات lateral movement و privilege escalation مقاومت کنند.
- کنترل دقیقتر: با محدودسازی دسترسی و نظارت مداوم، سازمانها میتوانند فعالیتهای مشکوک را بهطور سریعتر شناسایی و پاسخ دهند.
- پاسخگویی به مقررات: بسیاری از استانداردهای امنیتی مانند GDPR و HIPAA، نیاز به کنترلهای امنیتی قویتری دارند که Zero Trust میتواند به آنها پاسخ دهد.
همچنین، با افزایش کار از راه دور و استفاده از ابری، نیاز به یک مدل امنیتی انعطافپذیر و مدرن مانند Zero Trust بیش از پیش احساس میشود. این مدل به سازمانها امکان میدهد تا امنیت شبکه را در محیطهای مختلف، از جمله محیطهای ترکیبی (hybrid) و چند ابری (multi-cloud)، تضمین کنند.
چالشهای اجرای Zero Trust
در حالی که Zero Trust مزایای بسیاری دارد، اجرای آن نیز با چالشهایی همراه است. برخی از این چالشها شامل موارد زیر هستند:
- سادهسازی: اجرای Zero Trust نیاز به تغییرات اساسی در معماری شبکه و سیستمهای امنیتی دارد که میتواند پیچیده و زمانبر باشد.
- هزینه: نیاز به سرمایهگذاری در فناوریهای جدید و آموزش کارکنان میتواند هزینههای قابل توجهی را به همراه داشته باشد.
- مدیریت: نظارت مداوم و مدیریت دسترسی در یک محیط Zero Trust نیاز به ابزارهای پیشرفته و تیمهای متخصص دارد.
- کاربری: تغییر در فرهنگ سازمانی و آموزش کارکنان برای پذیرش این مدل جدید امنیتی ممکن است زمانبر باشد.
با این حال، با برنامهریزی مناسب و استفاده از راهکارهای مناسب، سازمانها میتوانند این چالشها را مدیریت کرده و از مزایای Zero Trust بهرهمند شوند.
راهنمای کاربردی برای اجرای Zero Trust
برای اجرای موفق Zero Trust، سازمانها باید به چند مرحله کلی توجه کنند:
۱. ارزیابی وضعیت فعلی
پیش از اجرای Zero Trust، سازمان باید وضعیت فعلی شبکه و سیستمهای امنیتی خود را ارزیابی کند. این شامل شناسایی نقاط ضعف، بررسی سیاستهای امنیتی موجود و تعیین نیازهای سازمان است.
۲. تعریف سیاستهای امنیتی
سازمان باید سیاستهای امنیتی دقیقی را برای Zero Trust تعریف کند. این سیاستها باید شامل موارد زیر باشند:
- اعتباردهی هویت و دسترسی
- محدودسازی دسترسی بر اساس نیاز
- نظارت و پاسخگویی به فعالیتهای مشکوک
۳. انتخاب ابزارهای مناسب
برای اجرای Zero Trust، سازمان نیاز به ابزارهای مناسب مانند:
- سیستمهای مدیریت هویت و دسترسی (IAM)
- ابزارهای نظارت شبکه
- سیستمهای تشخیص نفوذ (IDS/IPS)
- ابزارهای مدیریت دستگاههای پایان (EDR)
ابزارهایی مانند Microsoft Azure AD، Okta، و Palo Alto Networks در اجرای Zero Trust مؤثر هستند.
۴. آموزش و آگاهیبخشی
آموزش کارکنان در مورد اصول Zero Trust و اهمیت آن در امنیت شبکه بسیار مهم است. کارکنان باید با سیاستهای جدید آشنا شوند و بدانند چگونه باید با سیستمهای امنیتی جدید همکاری کنند.
۵. پیادهسازی تدریجی
سازمانها میتوانند Zero Trust را بهطور تدریجی و در مراحل مختلف پیادهسازی کنند. این روش به آنها امکان میدهد تا چالشها را مدیریت کرده و از تجربیات خود در هر مرحله استفاده کنند.
در نهایت، اجرای Zero Trust نیاز به همکاری بین بخشهای مختلف سازمان، از جمله بخشهای IT، امنیتی و عملیاتی دارد. با برنامهریزی مناسب و استفاده از بهترین شیوهها، سازمانها میتوانند از مزایای این مدل امنیتی مدرن بهرهمند شوند.
نتیجهگیری
Zero Trust بهعنوان یک مدل امنیتی مدرن، پاسخگوی نیازهای امنیتی سازمانها در دنیای دیجیتال امروز است. با تمرکز بر اصل «اعتباردهی صفر» و کنترل مداوم، این مدل به کاهش خطر نفوذها و افزایش امنیت شبکه کمک میکند. اگرچه اجرای آن با چالشهایی همراه است، اما با برنامهریزی مناسب و استفاده از ابزارهای مناسب، سازمانها میتوانند از مزایای این رویکرد بهرهمند شوند.
برای اطلاعات بیشتر در مورد راهکارهای امنیتی مدرن و بهترین شیوهها در این زمینه، میتوانید به مقالات مرتبط در فناوری جهان مراجعه کنید.