رمزگذاری End-to-End چیست و چگونه کار میکند؛ یک راهنمای کامل برای تصمیم بهتر
در دنیای دیجیتالی امروز، امنیت اطلاعات به یکی از مهمترین نگرانیهای کاربران و سازمانها تبدیل شده است. یکی از روشهای مؤثر برای محافظت از دادهها، استفاده از رمزگذاری End-to-End است. این روش که به صورت مخفف E2E نیز شناخته میشود، اطمینان میدهد که تنها فرستنده و گیرنده قادر به خواندن محتوای ارسالی هستند و هیچ شخص یا سیستم دیگری، حتی ارائهدهندگان خدمات، نمیتواند به آن دسترسی داشته باشد. اما چگونه این روش کار میکند و چه مزایایی دارد؟ در این راهنمای کامل، به بررسی جزئیات رمزگذاری End-to-End، نحوه عملکرد آن، کاربردهای مختلف و نکات مهم برای انتخاب بهترین روش برای نیازهای شما میپردازیم.
رمزگذاری End-to-End چیست؟
رمزگذاری End-to-End یک روش امنیت داده است که در آن اطلاعات قبل از ارسال از دستگاه فرستنده رمزگذاری میشوند و تنها پس از رسیدن به دستگاه گیرنده، رمزگشایی میشوند. این روش اطمینان میدهد که حتی اگر دادهها در حین انتقال توسط سرورهای میانی یا هکرها دستگیر شوند، همچنان غیرقابل خواندن باقی میمانند.
در واقع، رمزگذاری End-to-End مانند یک کارت پستی مهروموم شده است. تنها فرستنده و گیرنده میتوانند محتوای داخل آن را بخوانند و هیچکس دیگری، حتی پستچی، نمیتواند به آن دسترسی داشته باشد. این روش در پیامرسانهای امن، انتقال فایلها، ایمیلها و حتی در تراکنشهای مالی استفاده میشود.
چگونه رمزگذاری End-to-End کار میکند؟
برای درک بهتر نحوه عملکرد این روش، باید با مفاهیم کلیدی زیر آشنا شوید:
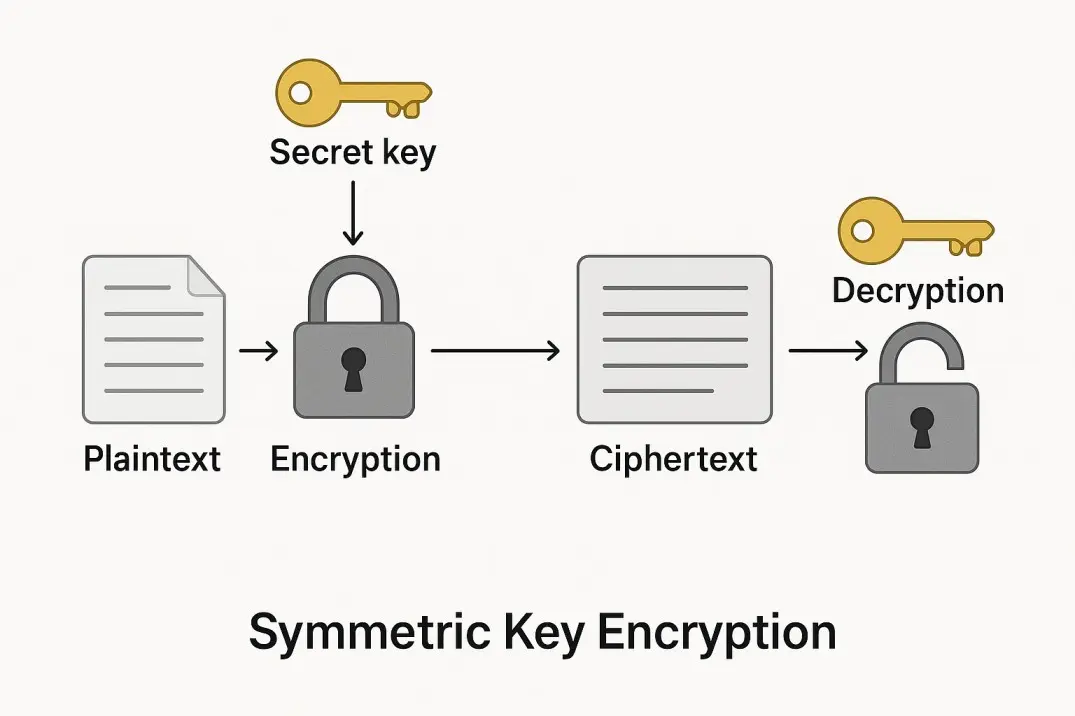
- کلید عمومی و خصوصی: در بسیاری از سیستمهای رمزگذاری End-to-End، از جفت کلیدهای عمومی و خصوصی استفاده میشود. کلید عمومی برای رمزگذاری دادهها استفاده میشود و کلید خصوصی تنها توسط گیرنده در اختیار است. این روش که به آن رمزگذاری غیرمتقارن نیز گفته میشود، اطمینان میدهد که تنها گیرنده قادر به رمزگشایی است.
- کلیدهای موقت: در برخی سیستمها، مانند پیامرسانهای امن، کلیدهای موقت برای هر جلسه ارتباطی ایجاد میشوند. این کلیدها پس از اتمام جلسه حذف میشوند و امنیت بیشتری فراهم میآورند.
- پروتکلهای امن: پروتکلهایی مانند Signal Protocol یا Double Ratchet برای ایجاد ارتباطات امن بین فرستنده و گیرنده استفاده میشوند. این پروتکلها اطمینان میدهند که حتی اگر یکی از کلیدها در معرض خطر قرار گیرد، امنیت دادهها حفظ میشود.
در مرحله اول، فرستنده دادهها را با استفاده از کلید عمومی گیرنده رمزگذاری میکند. سپس، این دادههای رمزگذاری شده به سرور ارسال میشوند. سرور تنها وظیفه انتقال دادهها را دارد و نمیتواند محتوای آنها را بخواند. در مرحله آخر، گیرنده با استفاده از کلید خصوصی خود، دادهها را رمزگشایی میکند.
کاربردهای رمزگذاری End-to-End
رمزگذاری End-to-End در بسیاری از زمینهها استفاده میشود، از جمله:
- پیامرسانهای امن: برنامههایی مانند Signal، WhatsApp (در حالت فعالسازی)، Telegram (در حالت سیکرت چت) و Wire از رمزگذاری End-to-End برای محافظت از پیامها استفاده میکنند.
- ایمیلهای امن: سرویسهایی مانند ProtonMail یا Tutanota از رمزگذاری End-to-End برای ایمیلها استفاده میکنند تا مطمئن شوند که تنها فرستنده و گیرنده میتوانند محتوای ایمیل را بخوانند.
- فایلهای ذخیرهشده: سرویسهای ذخیرهسازی ابری مانند Proton Drive یا Cryptomator از این روش برای محافظت از فایلهای کاربران استفاده میکنند.
- تراکنشهای مالی: در سیستمهای پرداخت دیجیتال، مانند برخی از کیفپولهای کریپتوکارنسی، از رمزگذاری End-to-End برای محافظت از اطلاعات مالی استفاده میشود.
این روش همچنین در ارتباطات سازمانی، مانند ویدئو کنفرانسهای امن یا انتقال دادههای حساس بین شرکتها، کاربرد دارد.
مزایا و معایب رمزگذاری End-to-End
هر روش امنیت دادهای مزایا و معایبی دارد. رمزگذاری End-to-End نیز از این قاعده مستثنی نیست. در ادامه به بررسی برخی از این مزایا و معایب میپردازیم:
مزایا:
- امنیت بالا: دادهها تنها در دو سر ارتباط قابل خواندن هستند و هیچ شخص یا سیستم دیگری نمیتواند به آنها دسترسی داشته باشد.
- حفظ حریم خصوصی: این روش اطمینان میدهد که حتی ارائهدهندگان خدمات نیز نمیتوانند محتوای دادهها را مشاهده کنند.
- پیشگیری از هک: حتی اگر سرورهای میانی هک شوند، دادههای رمزگذاری شده غیرقابل خواندن باقی میمانند.
معایب:
- سازگاری: برخی از سرویسها ممکن است از رمزگذاری End-to-End پشتیبانی نکنند یا نیاز به پیکربندی خاصی داشته باشند.
- کارایی: در برخی موارد، استفاده از رمزگذاری End-to-End ممکن است باعث کاهش سرعت انتقال دادهها شود.
- مدیریت کلیدها: مدیریت کلیدهای رمزگذاری، به ویژه در سیستمهای بزرگ، میتواند چالشبرانگیز باشد.
با این حال، مزایای این روش به قدری مهم است که بسیاری از سازمانها و کاربران شخصی آن را به عنوان استاندارد امنیت خود در نظر میگیرند.
چگونه میتوان از رمزگذاری End-to-End استفاده کرد؟
اگر میخواهید از مزایای رمزگذاری End-to-End بهرهمند شوید، باید چند نکته را در نظر بگیرید:
- انتخاب سرویس مناسب: اطمینان حاصل کنید که سرویس یا برنامهای که از آن استفاده میکنید، از رمزگذاری End-to-End پشتیبانی میکند. برای مثال، در پیامرسانها باید تنظیمات مربوط به امنیت را فعال کنید.
- بهروزرسانی نرمافزار: همیشه نسخه جدیدترین نرمافزار را استفاده کنید، زیرا بهروزرسانیها ممکن است حاوی اصلاحات امنیتی باشند.
- استفاده از کلیدهای امن: اگر خودتان کلیدهای رمزگذاری را مدیریت میکنید، اطمینان حاصل کنید که آنها در امان هستند و از روشهای امن برای ذخیرهسازی آنها استفاده میکنید.
- آموزش کاربران: اگر در یک سازمان کار میکنید، اطمینان حاصل کنید که همه کاربران در مورد اهمیت رمزگذاری End-to-End و نحوه استفاده از آن آگاه هستند.
در برخی موارد، ممکن است نیاز به استفاده از ابزارهای اضافی برای رمزگذاری فایلها یا ایمیلها داشته باشید. برای مثال، نرمافزارهایی مانند VeraCrypt برای رمزگذاری دیسکها یا GPG برای ایمیلهای امن استفاده میشوند.
آینده رمزگذاری End-to-End
با پیشرفت فناوری و افزایش تهدیدات سایبری، رمزگذاری End-to-End به یکی از ضروریترین ابزارهای امنیت داده تبدیل شده است. سازمانها و شرکتهای بزرگ نیز به تدریج در حال ادغام این روش در سیستمهای خود هستند. با این حال، چالشهایی مانند مدیریت کلیدها، سازگاری با سیستمهای قدیمی و نیاز به آموزش کاربران همچنان وجود دارند.
در آینده، میتوان انتظار داشت که استفاده از رمزگذاری End-to-End در همه جنبههای زندگی دیجیتال، از جمله ارتباطات شخصی تا تجارت الکترونیک، افزایش یابد. همچنین، توسعه پروتکلهای جدید و بهبود روشهای مدیریت کلیدها میتواند این روش را حتی امنتر و کارآمدتر کند.
اگر به دنبال اطلاعات بیشتر در مورد فناوریهای امنیتی و راهکارهای محافظت از دادهها هستید، میتوانید در فناوری جهان مقالات مرتبط را مطالعه کنید.