
Firewall چیست و چگونه از شبکه محافظت میکند؛ نکات مهم و کاربردی
در دنیای دیجیتال امروز، امنیت شبکه یکی از مهمترین نگرانیهای افراد و سازمانها است. با افزایش تهدیدات سایبری و حملات مختلف، داشتن یک لایه محافظت قوی برای شبکههای کامپیوتری ضروری شده است. یکی از ابزارهای اساسی که در این زمینه به کار میرود، دیوار آتش یا فایروال است. اما دیوار آتش چیست؟ چگونه کار میکند؟ و چه نقش مهمی در محافظت از شبکه ایفا میکند؟ در این مقاله به بررسی این موضوعات میپردازیم و نکات کاربردی و مهمی را در مورد استفاده از دیوار آتش ارائه میدهیم.
دیوار آتش (فایروال) چیست؟
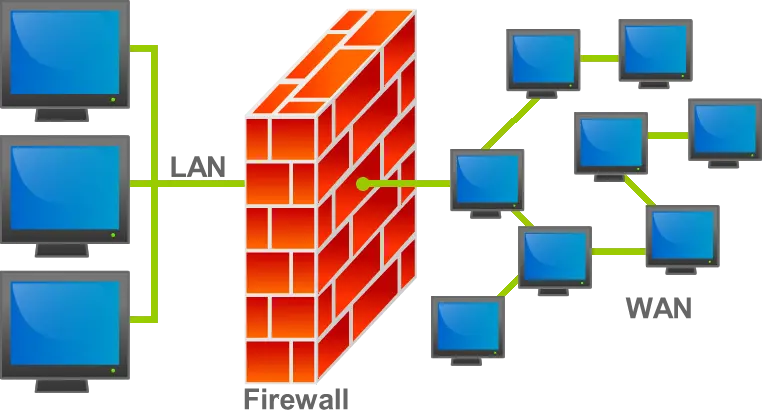
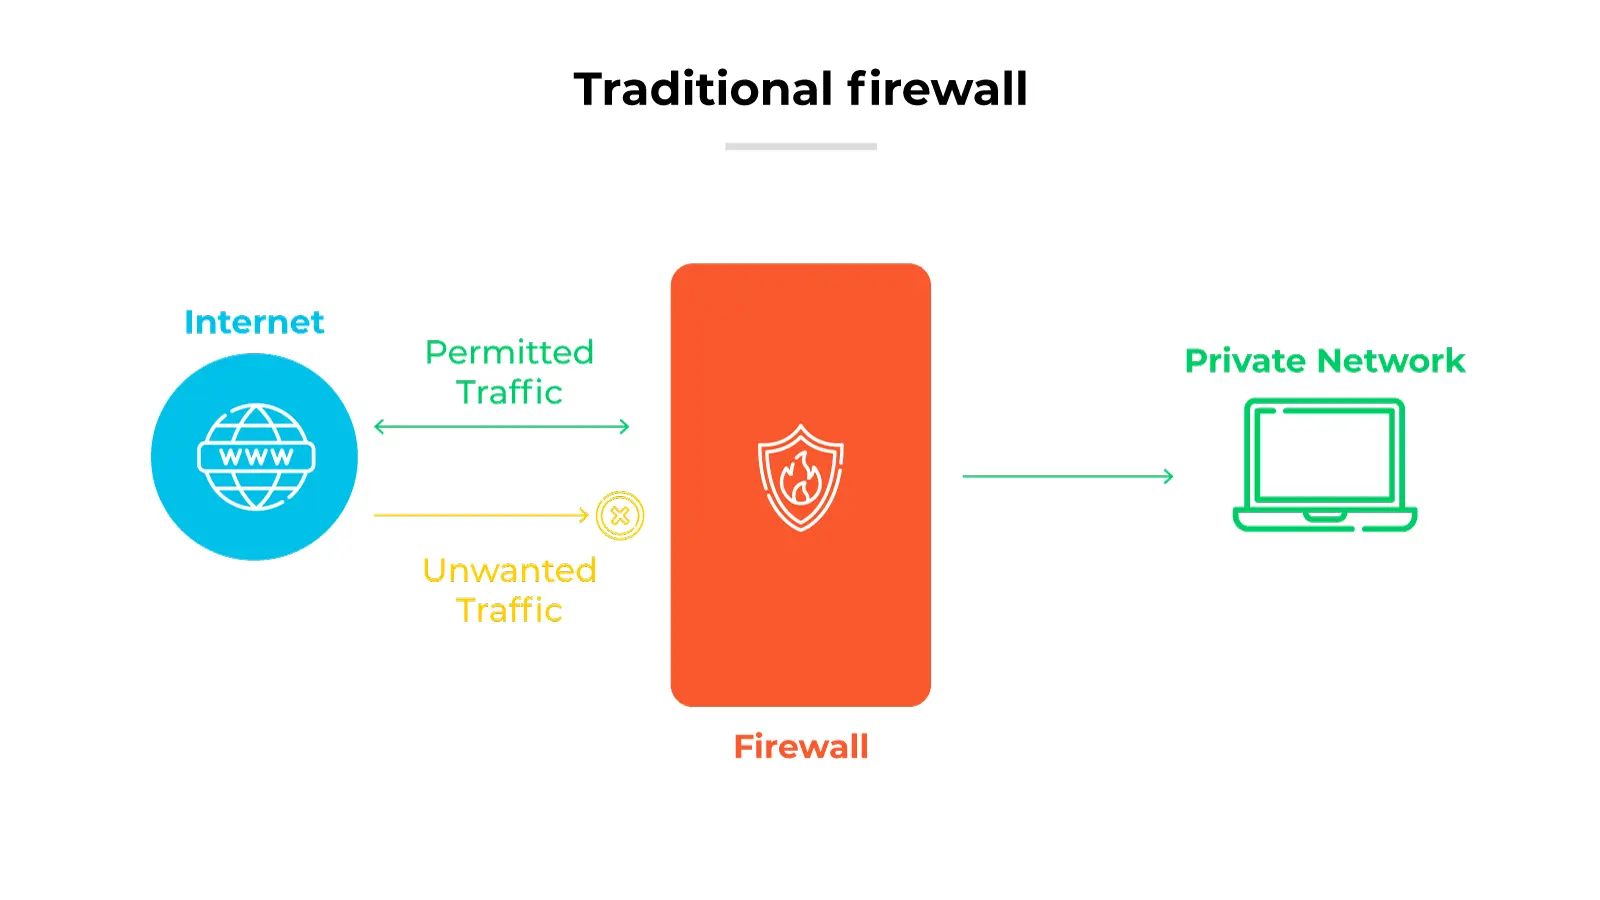
دیوار آتش یک سیستم نرمافزاری یا سختافزاری است که بین شبکه داخلی شما و شبکههای خارجی مانند اینترنت قرار میگیرد. وظیفه اصلی آن فیلتر کردن ترافیک ورودی و خروجی است تا تنها ترافیک مجاز به شبکه شما دسترسی پیدا کند و تهدیدات احتمالی را مسدود کند. این سیستم مانند یک دروازه محافظ عمل میکند که تنها افراد مجاز را به داخل شبکه میگذارد و از نفوذ افراد غیرمجاز جلوگیری میکند.
دیوار آتش میتواند به صورت سختافزاری (مانند روترهای پیشرفته) یا نرمافزاری (مانند برنامههای نصبشده بر روی سیستم عامل) وجود داشته باشد. همچنین میتوان آن را به صورت ترکیبی از هر دو نوع استفاده کرد.
چگونه دیوار آتش از شبکه محافظت میکند؟
دیوار آتش با استفاده از مجموعهای از قوانین و سیاستهای امنیتی، ترافیک شبکه را بررسی و فیلتر میکند. این قوانین میتوانند بر اساس موارد زیر تنظیم شوند:
- آدرس IP: محدود کردن دسترسی بر اساس آدرسهای IP خاص یا محدودههای IP.
- پورت: مسدود کردن یا اجازه دادن به ترافیک بر اساس پورتهای خاص (مانند پورت ۸۰ برای وب یا پورت ۴۴۳ برای HTTPS).
- پروتکل: فیلتر کردن ترافیک بر اساس پروتکلهای شبکه مانند TCP، UDP یا ICMP.
- کاربر یا برنامه: محدود کردن دسترسی بر اساس کاربر یا برنامهای که ترافیک را ایجاد میکند.
- زمان: تنظیم قوانین بر اساس زمان روز یا شب برای کنترل دسترسی.
دیوار آتش با بررسی ترافیک بر اساس این قوانین، میتواند:
- ترافیک خطرناک مانند حملات DDoS، ویروسها یا نرمافزارهای جاسوسی را مسدود کند.
- دسترسی غیرمجاز به شبکه داخلی را محدود کند.
- ترافیک غیرمجاز از خارج به داخل شبکه یا بالعکس را کنترل کند.
- امنیت شبکه را در برابر تهدیدات مختلف افزایش دهد.
انواع مختلف دیوار آتش
دیوار آتشها در انواع مختلفی طراحی شدهاند و هر کدام ویژگیهای خاص خود را دارند. برخی از انواع رایج دیوار آتش عبارتند از:
- دیوار آتش شبکه (Network Firewall): این نوع دیوار آتش در سطح شبکه عمل میکند و ترافیک بین شبکه داخلی و خارجی را فیلتر میکند. معمولاً در روترها یا دستگاههای جداگانه نصب میشود.
- دیوار آتش میزبان (Host Firewall): این نوع دیوار آتش بر روی یک کامپیوتر یا سرور خاص نصب میشود و ترافیک ورودی و خروجی آن دستگاه را کنترل میکند.
- دیوار آتش برنامه (Application Firewall): این نوع دیوار آتش بر اساس برنامههای خاص عمل میکند و ترافیک مربوط به هر برنامه را فیلتر میکند. برای مثال، میتواند دسترسی برنامههای خاصی به اینترنت را محدود کند.
- دیوار آتش پروکسی (Proxy Firewall): این نوع دیوار آتش به عنوان یک پروکسی عمل میکند و تمام ترافیک شبکه را از خود عبور میدهد و آن را فیلتر میکند.
- دیوار آتش حالت حالت (Stateful Firewall): این نوع دیوار آتش وضعیت ارتباطات شبکه را بررسی میکند و بر اساس آن تصمیم میگیرد که ترافیک را عبور دهد یا مسدود کند.
- دیوار آتش بدون حالت (Stateless Firewall): این نوع دیوار آتش تنها بر اساس قوانین پیشفرض و بدون بررسی وضعیت ارتباطات، ترافیک را فیلتر میکند.
نکات مهم و کاربردی در استفاده از دیوار آتش
برای بهرهبرداری بهینه از دیوار آتش و افزایش امنیت شبکه، نکات زیر را در نظر بگیرید:
- تنظیم قوانین مناسب: قوانین دیوار آتش باید به گونهای تنظیم شوند که امنیت شبکه حفظ شود اما در عین حال کارایی شبکه کاهش نیابد. برای مثال، مسدود کردن تمام پورتها به جز ضروریها میتواند امنیت را افزایش دهد اما ممکن است کارایی شبکه را تحت تأثیر قرار دهد.
- بهروزرسانی منظم: دیوار آتش باید بهطور منظم بهروزرسانی شود تا از آخرین تهدیدات و آسیبپذیریها محافظت کند. تولیدکنندگان دیوار آتش معمولاً بهروزرسانیهای امنیتی ارائه میدهند که باید نصب شوند.
- مشاهده و تحلیل: استفاده از ابزارهای نظارت برای مشاهده فعالیتهای شبکه و شناسایی فعالیتهای مشکوک بسیار مهم است. این کار میتواند به شناسایی و جلوگیری از حملات احتمالی کمک کند.
- پشتیبانی از پروتکلهای امنیتی: دیوار آتش باید از پروتکلهای امنیتی مانند VPN، IPsec و SSL/TLS پشتیبانی کند تا ارتباطات امن فراهم شود.
- پشتیبانی از شبکههای داخلی: در سازمانها، دیوار آتش باید بتواند شبکههای داخلی مختلف را از یکدیگر جدا کند و دسترسی بین آنها را کنترل کند.
- آزمایش و بررسی: پس از تنظیم دیوار آتش، باید آزمایشهایی انجام شود تا اطمینان حاصل شود که قوانین به درستی عمل میکنند و شبکه از تهدیدات محافظت میشود.
چالشها و محدودیتهای دیوار آتش
در حالی که دیوار آتش یک ابزار بسیار مهم برای امنیت شبکه است، اما برخی چالشها و محدودیتها نیز دارد:
- تأخیر در ترافیک: برخی دیوار آتشها ممکن است باعث ایجاد تأخیر در ترافیک شبکه شوند، بهویژه اگر قوانین پیچیدهای داشته باشند.
- سازگاری با برنامههای جدید: برخی برنامهها ممکن است نیاز به دسترسی به پورتها یا پروتکلهای خاصی داشته باشند که دیوار آتش ممکن است آنها را مسدود کند.
- مدیریت پیچیده: تنظیم و مدیریت دیوار آتشها، بهویژه در شبکههای بزرگ، میتواند پیچیده و زمانبر باشد.
- تغییرات در تهدیدات: با تغییرات مداوم در تهدیدات سایبری، دیوار آتش باید بهطور مداوم بهروزرسانی شود تا با تهدیدات جدید مقابله کند.
با وجود این چالشها، دیوار آتش همچنان یکی از ابزارهای اساسی برای محافظت از شبکهها باقی میماند. با استفاده صحیح و تنظیم مناسب، میتوان از آن برای افزایش امنیت شبکه و جلوگیری از تهدیدات مختلف استفاده کرد.
نکات پایانی و توصیهها
برای استفاده بهینه از دیوار آتش و افزایش امنیت شبکه، توصیه میشود:
- از دیوار آتشهای معتبر و شناختهشده استفاده کنید.
- قوانین دیوار آتش را بهطور منظم بررسی و بهروز کنید.
- از ابزارهای نظارت برای شناسایی فعالیتهای مشکوک استفاده کنید.
- در صورت نیاز، از خدمات مشاوره امنیتی برای تنظیم دیوار آتش استفاده کنید.
- در سازمانها، سیاستهای امنیتی شبکه را بهطور منظم ارزیابی و بهروز کنید.
در نهایت، دیوار آتش تنها یک لایه از امنیت شبکه است. برای محافظت کامل، باید از سایر ابزارهای امنیتی مانند آنتیویروس، سیستمهای تشخیص نفوذ (IDS) و سیستمهای پیشگیری از نفوذ (IPS) نیز استفاده کرد. برای اطلاعات بیشتر در مورد ابزارهای امنیتی و راهکارهای پیشرفته، میتوانید به فناوری جهان مراجعه کنید.


