
Port Forwarding چیست و چگونه کار میکند؛ راهنمای کامل و کاربردی
در دنیای شبکههای کامپیوتری و اینترنت، اصطلاح «پورت فورواردینگ» (Port Forwarding) یکی از مفاهیم اساسی است که برای ارتباط مستقیم دستگاههای داخلی شبکه با اینترنت یا سرویسهای خارجی استفاده میشود. اگر شما هم به دنبال راهاندازی یک سرور خانگی، بازی آنلاین با کمترین لگ، یا استفاده از برنامههای خاصی هستید که نیاز به دسترسی مستقیم به پورتهای خاص دارند، باید با این مفهوم آشنا شوید. در این راهنما کامل، به توضیح دقیق مفهوم پورت فورواردینگ، نحوه عملکرد آن، کاربردهای مختلف، و گامهای عملی برای پیکربندی آن در روترهای مختلف میپردازیم.
پورت فورواردینگ چیست؟
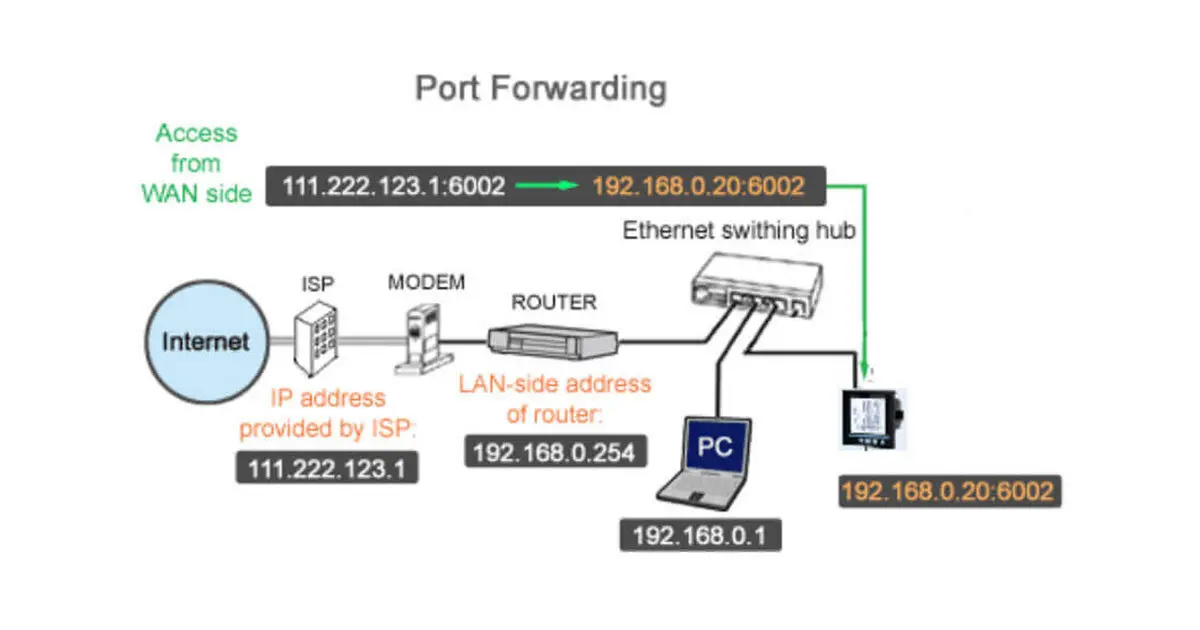
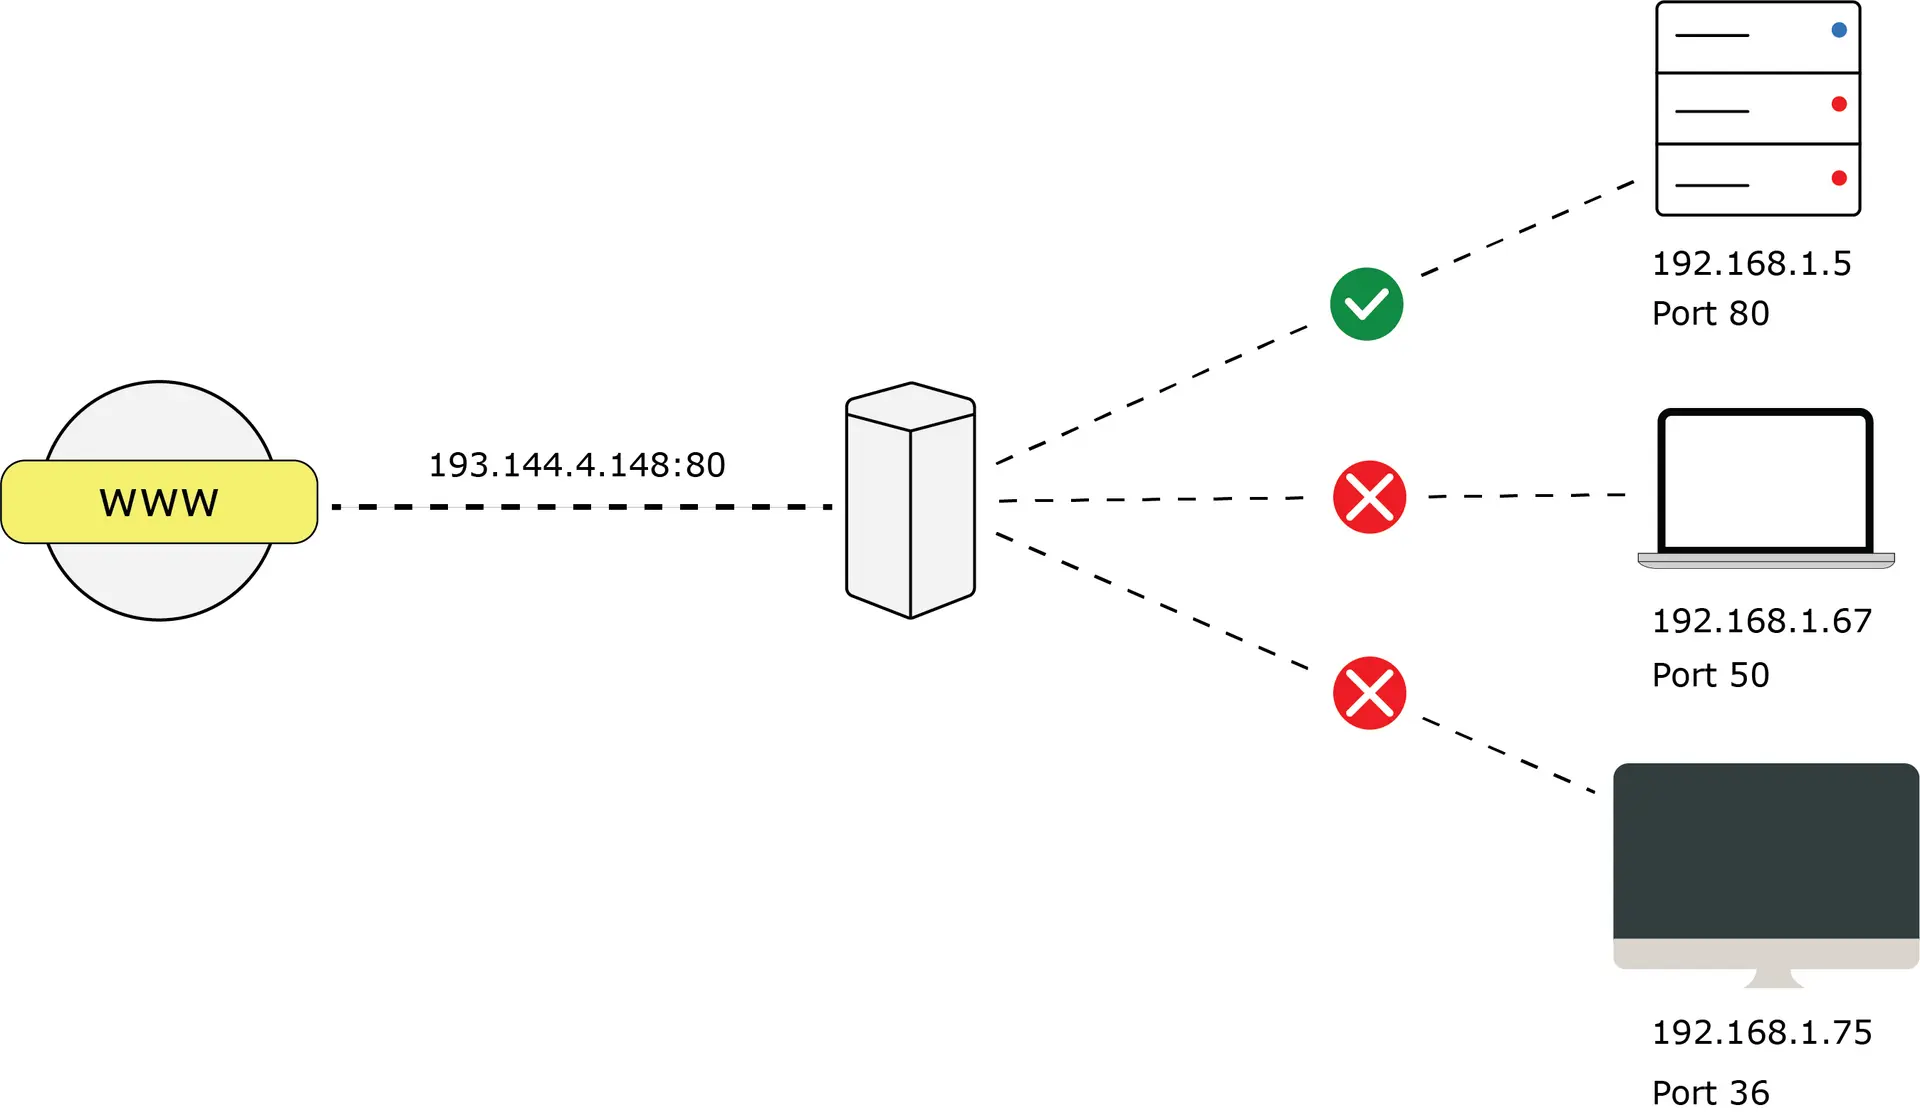
پورت فورواردینگ یک تکنیک شبکه است که در آن روتر یا فایروال، ترافیک ورودی از اینترنت به یک دستگاه خاص در شبکه محلی (LAN) هدایت میکند. به عبارت دیگر، زمانی که یک بسته داده از اینترنت به یک پورت خاص روتر میرسد، روتر آن را به یک دستگاه داخلی با آدرس IP و پورت مشخصی منتقل میکند. این روش به شما امکان میدهد تا سرویسهایی مانند سرور وب، بازیهای آنلاین، یا برنامههای خاص را بدون محدودیتهای فایروال یا NAT (Network Address Translation) اجرا کنید.
به عنوان مثال، اگر شما یک سرور وب محلی دارید که در پورت ۸۰ (HTTP) یا ۴۴۳ (HTTPS) کار میکند، پورت فورواردینگ به شما اجازه میدهد تا این سرور را از طریق آدرس عمومی اینترنتی خود (مانند یک دامنه یا IP عمومی) قابل دسترسی باشد. بدون این تنظیمات، ترافیک ورودی به روتر نمیتواند به دستگاه داخلی شما برسد.
چرا پورت فورواردینگ ضروری است؟
در شبکههای خانگی یا کوچک، دستگاهها از یک آدرس IP عمومی مشترک استفاده میکنند (به دلیل NAT). این یعنی اگر شما میخواهید یک سرویس خاص را از اینترنت قابل دسترسی کنید، باید به روتر بگویید که ترافیک ورودی به یک پورت خاص را به دستگاه داخلی مورد نظر هدایت کند. بدون پورت فورواردینگ، بسیاری از سرویسها مانند:
- سرورهای وب یا FTP محلی
- بازیهای آنلاین با کمترین لگ (مانند بازیهای چندنفره)
- پروتکلهای ارتباطی مانند RDP (Remote Desktop) یا SSH
- سرویسهای VoIP یا ویدئو کنفرانس
نمیتوانند به درستی کار کنند یا حتی ممکن است کار نکنند.
نحوه عملکرد پورت فورواردینگ
برای درک بهتر، فرض کنید شما یک شبکه خانگی با یک روتر و چند دستگاه (مانند لپتاپ، تلفن همراه، یا یک سرور محلی) دارید. وقتی شما یک پورت را در روتر فوروارد میکنید، این مراحل اتفاق میافتد:
- ترافیک ورودی: یک بسته داده از اینترنت به یک پورت خاص روتر (مانند پورت ۸۰۸۰) میرسد.
- پیکربندی روتر: روتر با استفاده از جدول پورت فورواردینگ، بسته را به دستگاه داخلی با آدرس IP و پورت مشخصی (مانند ۱۹۲.۱۶۸.۱.۱۰۰:۸۰) منتقل میکند.
- پاسخ: دستگاه داخلی پاسخ را به روتر میفرستد و روتر آن را به منبع اصلی ترافیک (اینترنت) بازمیگرداند.
این فرآیند به شما امکان میدهد تا سرویسهای داخلی را از طریق آدرس عمومی اینترنتی خود قابل دسترسی کنید، بدون اینکه نیاز به تغییرات در شبکه داخلی داشته باشید.
کاربردهای اصلی پورت فورواردینگ
پورت فورواردینگ در موارد مختلفی کاربرد دارد. برخی از کاربردهای رایج آن عبارتند از:
- راهاندازی سرورهای محلی: اگر شما یک سرور وب، FTP، یا بازی چندنفره محلی دارید، پورت فورواردینگ به شما اجازه میدهد تا این سرویسها را از طریق اینترنت قابل دسترسی کنید.
- بازیهای آنلاین: بسیاری از بازیها نیاز به پورتهای خاصی دارند تا بتوانند با سرورهای بازی ارتباط برقرار کنند. بدون پورت فورواردینگ، ممکن است با مشکلاتی مانند لگ یا تأخیر مواجه شوید.
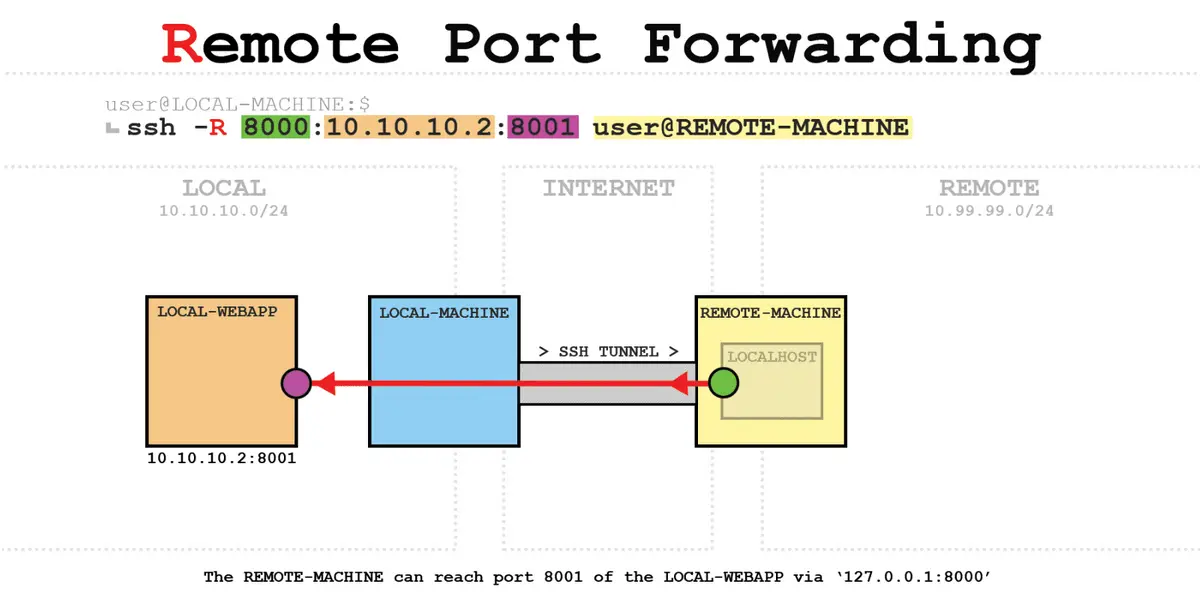
- دسترسی از راه دور: پروتکلهای مانند RDP (برای کنترل از راه دور) یا SSH (برای دسترسی امن به سرور) نیاز به پورت فورواردینگ دارند تا بتوانید از خارج از شبکه به دستگاههای داخلی دسترسی داشته باشید.
- سرویسهای VoIP و ویدئو کنفرانس: برنامههای مانند Zoom، Discord، یا سرورهای VoIP ممکن است نیاز به پورتهای خاصی داشته باشند تا بتوانند بدون مشکل کار کنند.
- پروتکلهای خاص: برخی از برنامهها مانند Torrent، VPN، یا سرویسهای خاصی مانند Minecraft نیاز به پیکربندی پورت فورواردینگ دارند.
چگونه پورت فورواردینگ را پیکربندی کنیم؟
پیکربندی پورت فورواردینگ در روترهای مختلف ممکن است کمی متفاوت باشد، اما اصول کلی یکسان هستند. در این بخش، گامهای عمومی برای پیکربندی پورت فورواردینگ را توضیح میدهیم:
گام ۱: پیدا کردن آدرس IP دستگاه داخلی
اولین قدم، پیدا کردن آدرس IP داخلی دستگاهی است که میخواهید پورت آن را فوروارد کنید. این کار را میتوانید با استفاده از دستور ipconfig (در ویندوز) یا ifconfig (در لینوکس و مک) انجام دهید. برای مثال، در ویندوز:
- به منوی شروع بروید و «cmd» را جستجو کنید.
- دستور
ipconfigرا وارد کنید. - آدرس IP دستگاه خود را در بخش «IPv4 Address» پیدا کنید (مانند ۱۹۲.۱۶۸.۱.۱۰۰).
گام ۲: وارد شدن به پنل مدیریت روتر
برای پیکربندی پورت فورواردینگ، باید به پنل مدیریت روتر خود دسترسی داشته باشید. این کار را میتوانید با وارد کردن آدرس IP روتر در مرورگر (مانند ۱۹۲.۱۶۸.۱.۱ یا ۱۹۲.۱۶۸.۰.۱) انجام دهید. سپس نام کاربری و رمز عبور پیشفرض را وارد کنید (این اطلاعات معمولاً در پشت روتر یا در دفترچه راهنما موجود است).
گام ۳: پیدا کردن بخش پورت فورواردینگ
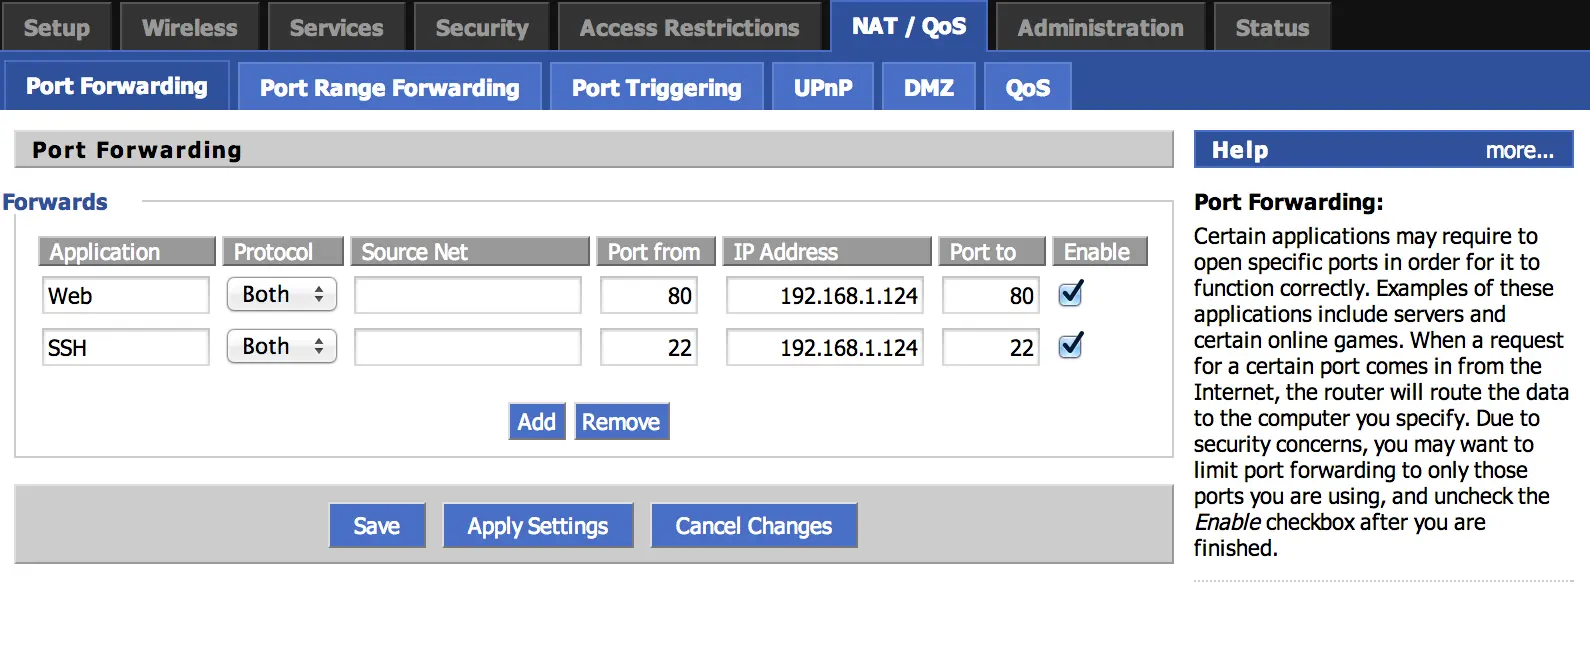
در پنل مدیریت روتر، باید به بخش مربوط به پورت فورواردینگ یا «NAT Forwarding» بروید. این بخش ممکن است در منوهای مختلفی مانند «Advanced», «Firewall», یا «NAT» قرار داشته باشد. اگر روتر شما از نرمافزار DD-WRT استفاده میکند، این بخش معمولاً در «Services» یا «NAT/QoS» یافت میشود.
گام ۴: اضافه کردن یک قاعده جدید
در این بخش، باید یک قاعده جدید برای پورت فورواردینگ اضافه کنید. اطلاعات مورد نیاز عبارتند از:
- پورت خارجی (External Port): پورت روتر که ترافیک به آن میرسد (مانند ۸۰۸۰).
- پروتکل: نوع پروتکل (TCP، UDP، یا هر دو).
- پورت داخلی (Internal Port): پورت دستگاه داخلی که ترافیک به آن منتقل میشود (مانند ۸۰).
- آدرس IP داخلی: آدرس IP دستگاهی که میخواهید پورت آن فوروارد شود (مانند ۱۹۲.۱۶۸.۱.۱۰۰).
- نام قاعده: یک نام توصیفکننده برای قاعده (مانند «سرور وب محلی»).
برای مثال، اگر میخواهید پورت ۸۰۸۰ روتر را به پورت ۸۰ دستگاه داخلی با آدرس ۱۹۲.۱۶۸.۱.۱۰۰ فوروارد کنید، باید این اطلاعات را وارد کنید.
گام ۵: ذخیره تغییرات و تست کردن
پس از وارد کردن اطلاعات، تغییرات را ذخیره کنید و روتر را ریستارت کنید (اگر لازم باشد). سپس میتوانید با استفاده از یک دستگاه خارجی (مانند تلفن همراه یا کامپیوتر دیگری) به آدرس عمومی اینترنتی خود و پورت فوروارد شده دسترسی پیدا کنید. برای تست، میتوانید از ابزارهایی مانند telnet یا curl استفاده کنید.
نکات مهم در پیکربندی پورت فورواردینگ
در هنگام پیکربندی پورت فورواردینگ، باید به چند نکته مهم توجه کنید:
- امنیت: فوروارد کردن پورتها میتواند شبکه شما را در معرض خطرات امنیتی قرار دهد. همیشه از فایروال و رمزهای قوی استفاده کنید و تنها پورتهای ضروری را فوروارد کنید.
- پروتکل: برخی از سرویسها نیاز به پروتکل خاصی دارند (مانند TCP برای وب و UDP برای بازیها). انتخاب پروتکل نادرست میتواند باعث عدم کارکرد سرویس شود.
- پورتهای استاندارد: برای سرویسهای رایج مانند وب (پورت ۸۰ یا ۴۴۳)، FTP (پورت ۲۱)، یا SSH (پورت ۲۲)، از پورتهای استاندارد استفاده کنید تا مشکلاتی ایجاد نشود.
- آدرس IP ثابت: اگر دستگاه داخلی شما آدرس IP دینامیک دارد، باید آن را به یک آدرس IP ثابت تبدیل کنید (در روتر یا دستگاه خود).
- پورتهای بسته: اگر پورت فوروارد شده پاسخ نمیدهد، ممکن است فایروال دستگاه داخلی یا روتر آن را مسدود کرده باشد. در این صورت باید فایروال دستگاه داخلی را نیز پیکربندی کنید.
پورت فورواردینگ در روترهای مختلف
پیکربندی پورت فورواردینگ در روترهای مختلف ممکن است کمی متفاوت باشد. برخی از برندهای معروف مانند TP-Link، Netgear، یا ASUS روشهای متفاوتی برای این کار دارند. برای مثال:
- TP-Link: در پنل مدیریت، به بخش «NAT Forwarding» یا «Virtual Server» بروید و قاعده جدیدی اضافه کنید.
- Netgear: در منوی «Advanced» به بخش «Port Forwarding/DMZ» بروید و تنظیمات را وارد کنید.
- ASUS: در پنل مدیریت، به «WAN» > «Port Forwarding» بروید و قاعده جدیدی ایجاد کنید.
- DD-WRT: در منوی «Services» یا «NAT/QoS»، بخش «Port Forwarding» را پیدا کرده و تنظیمات را وارد کنید.
اگر روتر شما از یک نرمافزار سفارشی مانند DD-WRT یا OpenWRT استفاده میکند، ممکن است گزینههای بیشتری برای پیکربندی داشته باشید.
پورت فورواردینگ و امنیت
یکی از مهمترین نکات در استفاده از پورت فورواردینگ، امنیت است. فوروارد کردن پورتها میتواند درگاههایی برای هکرها ایجاد کند. برای کاهش ریسک، میتوانید از این روشها استفاده کنید:
- فایروال: همیشه فایروال روتر و دستگاه داخلی را فعال کنید و تنها پورتهای ضروری را فوروارد کنید.
- رمزهای قوی: از رمزهای قوی برای دسترسی به دستگاههای داخلی و روتر استفاده کنید.
- بازدیدکنندگان محدود: اگر سرویس شما عمومی است، از روشهایی مانند IP whitelisting برای محدود کردن دسترسی استفاده کنید.
- بهروزرسانی: همیشه نرمافزار روتر و دستگاههای داخلی را بهروزرسانی کنید تا از vulnerabilites جدید محافظت کنید.
- VPN: برای سرویسهای حساس، استفاده از VPN میتواند امنیت بیشتری فراهم کند.
اگر سرویس شما عمومی است و نیاز به دسترسی از اینترنت دارد، توصیه میشود از یک دامنه و SSL/TLS برای رمزگذاری ترافیک استفاده کنید.
پورت فورواردینگ در مقابل DMZ
گاهی اوقات، افراد بین پورت فورواردینگ و DMZ (Demilitarized Zone) سردرگمی دارند. این دو مفهوم متفاوت هستند:
- پورت فورواردینگ: ترافیک ورودی به پورتهای خاصی را به یک دستگاه داخلی هدایت میکند. این روش دقیق و کنترلشده است و تنها پورتهای مورد نیاز فوروارد میشوند.
- DMZ: تمام ترافیک ورودی را به یک دستگاه داخلی بدون فیلتر کردن پورتها منتقل میکند. این روش کمتر امن است و تنها باید در مواردی استفاده شود که نیاز به دسترسی کامل به یک دستگاه خاص باشد (مانند یک سرور وب عمومی).
استفاده از DMZ تنها در موارد ضروری توصیه میشود، زیرا تمام پورتهای دستگاه داخلی در معرض خطر قرار میگیرند.
نکات نهایی و راهنماییهای کاربردی
پورت فورواردینگ یک ابزار قدرتمند است که میتواند به شما کمک کند تا سرویسهای محلی را از طریق اینترنت قابل دسترسی کنید. اما باید با احتیاط از آن استفاده کنید. در این بخش، چند نکته کاربردی را برای شما ارائه میدهیم:
- آدرس IP عمومی: برای دسترسی از خارج از شبکه، باید آدرس IP عمومی خود را پیدا کنید (میتوانید از سایتهایی مانند WhatIsMyIP استفاده کنید). اگر IP شما دینامیک است، باید از یک سرویس DNS دینامیک (مانند No-IP) استفاده کنید.
- پورتهای رایج: برای سرویسهای مختلف، پورتهای استاندارد وجود دارد. برای مثال:
- وب: پورت ۸۰ (HTTP)، ۴۴۳ (HTTPS)
- FTP: پورت ۲۱
- SSH: پورت ۲۲
- RDP: پورت ۳۳۸۹
- بازیهای آنلاین: پورتهای مختلفی مانند ۲۷۰۱۵ (CS:GO)، ۲۷۰۱۷ (Minecraft)
- تست پورت: پس از پیکربندی، میتوانید از ابزارهایی مانند You Get Signal برای تست پورتهای فوروارد شده استفاده کنید.
- پورت فورواردینگ در شبکههای بزرگ: اگر شما در یک شبکه بزرگ یا شرکت کار میکنید، ممکن است نیاز به مجوز از مدیر شبکه برای پیکربندی پورت فورواردینگ داشته باشید.
اگر شما هم به دنبال راهاندازی یک سرویس محلی یا بازی آنلاین با کمترین لگ هستید، پورت فورواردینگ میتواند راه حلی مؤثر باشد. اما باید با دقت و توجه به امنیت، این تنظیمات را انجام دهید. برای اطلاعات بیشتر در مورد شبکهها و تکنولوژیهای مرتبط، میتوانید به مقالات دیگر در فناوری جهان مراجعه کنید.


