طرح پاسخ به حادثه سایبری چیست و چرا هر شرکت به آن نیاز دارد؛ نکات مهم و کاربردی
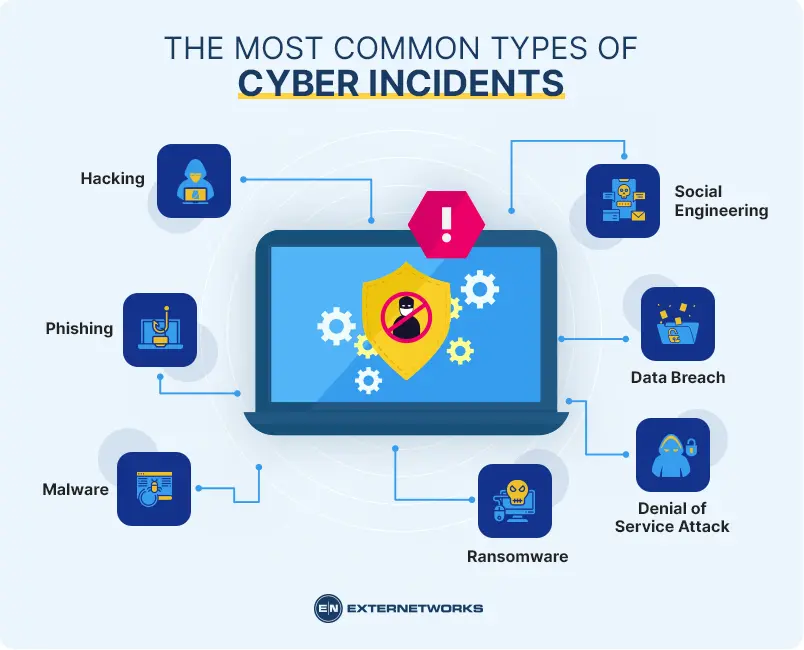
در دنیای دیجیتالی امروز، شرکتها و سازمانها با چالشهای جدیدی روبرو هستند که یکی از مهمترین آنها، امنیت سایبری و مدیریت حوادث سایبری است. حوادث سایبری مانند هک شدن سیستمها، نفوذ به شبکهها، رانسومویر، یا حتی از دست دادن دادههای حساس میتواند تأثیرات جدی بر فعالیتهای تجاری، شهرت سازمان و حتی پایداری مالی داشته باشد. در این میان، داشتن یک طرح پاسخ به حادثه سایبری (Cyber Incident Response Plan) نه تنها ضروری بلکه یک الزام استراتژیک برای هر شرکت است. اما این طرح دقیقاً چیست و چرا باید به آن اهمیت داد؟ در این مقاله به بررسی این موضوع میپردازیم و نکات کاربردی برای طراحی و اجرای چنین طرحی را ارائه میدهیم.
طرح پاسخ به حادثه سایبری چیست؟
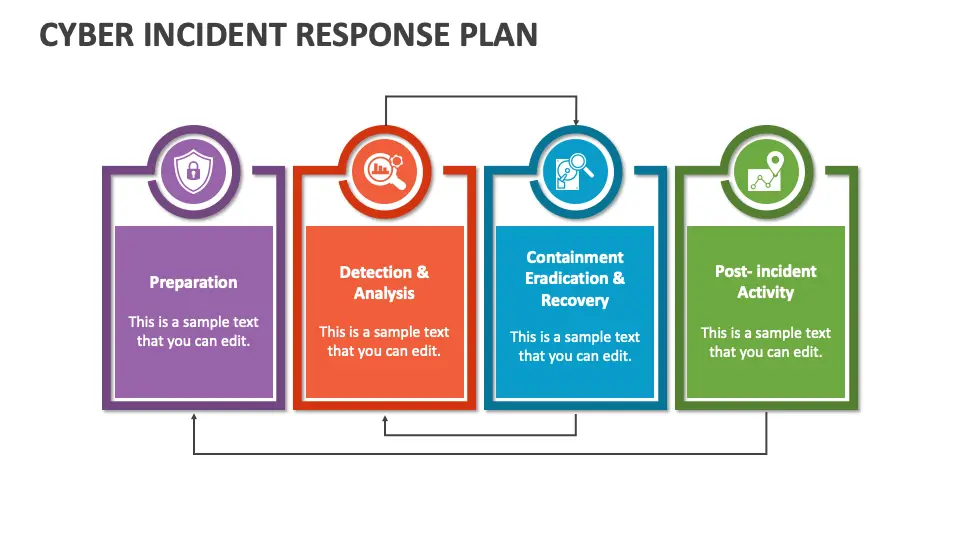
طرح پاسخ به حادثه سایبری یک راهنمای جامع و سازمانیافته است که به شرکتها کمک میکند تا در صورت بروز یک حادثه سایبری، بهطور سریع، مؤثر و منظم واکنش نشان دهند. این طرح شامل مراحل تشخیص، حصر، حذف، بازیابی و بازسازی پس از حادثه است. هدف اصلی آن کاهش آسیبها، محدود کردن گسترش خطر و بازگشت سریع به فعالیتهای عادی است.
یک طرح پاسخ به حادثه سایبری معمولاً شامل موارد زیر است:
- تشخیص سریع: شناسایی زودهنگام نشانههای حمله سایبری مانند تغییرات غیرمعمول در شبکه، دسترسیهای غیرمجاز یا رفتارهای مشکوک.
- حصر و کنترل: جدا کردن بخشهای آسیبدیده از شبکه اصلی برای جلوگیری از گسترش آسیب.
- تحقیق و تحلیل: بررسی دقیق منبع حمله، نوع آسیب و میزان آسیبپذیری سیستمها.
- بازیابی: بازگرداندن سیستمها و دادهها به حالت عادی با استفاده از پشتیبانگیریهای امن.
- بازسازی و پیشگیری: اصلاح آسیبها، تقویت امنیت و جلوگیری از تکرار حادثه در آینده.
این طرح باید بهطور مداوم بهروزرسانی شود و با تغییرات فناوری و تهدیدهای جدید هماهنگ باشد. همچنین، تیمهای مختلف سازمان مانند IT، امنیت سایبری، حقوقی و روابط عمومی باید در اجرای آن هماهنگ باشند.
چرا هر شرکت به طرح پاسخ به حادثه سایبری نیاز دارد؟
امروزه، شرکتها به دلیل افزایش تهدیدهای سایبری و پیچیدگی شبکههای دیجیتالی، نیازمند یک استراتژی جامع برای مدیریت حوادث هستند. دلایل اهمیت این طرح عبارتند از:
- کاهش زمان توقف فعالیت: حوادث سایبری میتوانند باعث توقف فعالیتهای تجاری شوند. یک طرح پاسخ سریع، زمان توقف را کاهش داده و از خسارات مالی جلوگیری میکند.
- حفظ دادهها و اطلاعات: از دست دادن دادههای حساس میتواند تأثیرات طولانیمدتی بر شرکت داشته باشد. پشتیبانگیریهای منظم و یک طرح پاسخ مناسب، دادهها را در امان نگه میدارند.
- پایبندی به قوانین: بسیاری از کشورها قوانین خاصی برای گزارش حوادث سایبری دارند. عدم گزارش یا مدیریت نادرست میتواند منجر به جریمهها یا مشکلات قانونی شود.
- حفظ شهرت سازمان: یک حادثه سایبری میتواند اعتماد مشتریان و شرکای تجاری را به خطر اندازد. مدیریت مناسب و شفافیت در گزارشدهی، میتواند از آسیب به شهرت جلوگیری کند.
- پیشگیری از تکرار: تحلیل دقیق حادثه کمک میکند تا نقاط ضعف سیستم شناسایی و اصلاح شوند، و از تکرار حملات جلوگیری شود.
همچنین، شرکتهایی که در صنایع حساس مانند مالی، بهداشت و درمان یا انرژی فعالیت میکنند، به دلیل اهمیت بالای دادهها و خدماتشان، نیازمند طرحهای پاسخ به حادثه سایبری هستند. حتی شرکتهای کوچک نیز میتوانند هدف حملات سایبری قرار گیرند و باید برای آن آماده باشند.
نکات مهم در طراحی طرح پاسخ به حادثه سایبری
طراحی یک طرح پاسخ به حادثه سایبری مؤثر نیازمند توجه به نکات کلیدی است. در ادامه، برخی از این نکات را بررسی میکنیم:
1. شناسایی تهدیدها و آسیبپذیریها
اولین گام در طراحی طرح، شناسایی تهدیدهای احتمالی و نقاط ضعف سیستم است. این شامل تحلیل شبکه، نرمافزارها، سختافزارها و رفتار کاربران است. استفاده از ابزارهای اسکن امنیت و تست نفوذ میتواند در این زمینه کمککننده باشد.
2. تعیین تیم پاسخگویی
یک تیم متمرکز و آموزشدیده برای پاسخ به حوادث سایبری ضروری است. این تیم باید شامل افراد با تخصص در امنیت سایبری، شبکه، سیستمها، حقوقی و ارتباطات باشد. همچنین، تعیین نقشها و مسئولیتهای هر فرد در تیم بسیار مهم است.
3. تهیه راهنمای عملیاتی
راهنمای عملیاتی باید شامل مراحل دقیق پاسخ به حادثه، پروتکلهای ارتباطی، روشهای حصر و بازیابی، و لیست تماسهای اضطراری باشد. این راهنما باید بهطور مرتب بهروزرسانی شود و در دسترس تمام اعضای تیم باشد.
4. پشتیبانگیری و بازیابی دادهها
پشتیبانگیری منظم و امن از دادهها یکی از اساسیترین بخشهای طرح پاسخ به حادثه است. باید روشهای بازیابی دادهها در صورت بروز حادثه مشخص و تست شود. همچنین، استفاده از پشتیبانگیریهای چندگانه و در مکانهای مختلف میتواند از از دست رفتن دادهها جلوگیری کند.
5. تست و تمرین
یک طرح پاسخ به حادثه باید بهطور دورهای تست و تمرین شود. این شامل شبیهسازی حوادث مختلف و ارزیابی عملکرد تیم پاسخگویی است. تمرینهای منظم کمک میکند تا تیم آمادهتر و واکنش سریعتری داشته باشد.
6. همکاری با سازمانهای مربوطه
در برخی موارد، همکاری با سازمانهای دولتی، شرکتهای امنیت سایبری یا حتی سازمانهای بینالمللی میتواند در مدیریت حادثه مؤثر باشد. داشتن ارتباط با این سازمانها و آگاهی از پروتکلهای همکاری میتواند در زمان بحران بسیار مفید باشد.
چالشهای رایج در اجرای طرح پاسخ به حادثه سایبری
در حالی که طراحی یک طرح پاسخ به حادثه سایبری اهمیت بسیاری دارد، اجرای آن نیز با چالشهایی همراه است. برخی از این چالشها عبارتند از:
- عدم آگاهی و آموزش: بسیاری از کارکنان ممکن است با مراحل پاسخ به حادثه آشنا نباشند. آموزش مداوم و آگاهیرسانی ضروری است.
- عدم هماهنگی بین تیمها: عدم هماهنگی بین بخشهای مختلف سازمان میتواند منجر به تأخیر در پاسخگویی شود. تعیین یک تیم مرکزی و هماهنگی بین بخشها میتواند این مشکل را حل کند.
- تغییرات فناوری: سرعت تغییرات در فناوری میتواند باعث شود که طرح پاسخ به حادثه بهروز نگه داشته نشود. بهروزرسانی مداوم طرح ضروری است.
- محدودیتهای بودجه: برخی شرکتها ممکن است به دلیل محدودیتهای بودجه نتوانند به ابزارهای لازم برای پاسخ به حادثه دسترسی پیدا کنند. در این صورت، استفاده از ابزارهای رایگان یا همکاری با شرکتهای امنیت سایبری میتواند کمککننده باشد.
- عدم پشتیبانی مدیریت: اگر مدیریت سازمان به اهمیت طرح پاسخ به حادثه سایبری باور نداشته باشد، اجرای آن با مشکل مواجه خواهد شد. آگاهیرسانی به مدیریت و نشان دادن اهمیت این طرح میتواند در این زمینه مؤثر باشد.
برای مقابله با این چالشها، شرکتها باید استراتژیهای مناسب را طراحی و منابع لازم را اختصاص دهند. همچنین، استفاده از بهترین روشها و تجربیات دیگر سازمانها میتواند در بهبود طرح پاسخ به حادثه سایبری مؤثر باشد.
نکات کاربردی برای اجرای موفق طرح پاسخ به حادثه سایبری
برای اجرای موفق طرح پاسخ به حادثه سایبری، شرکتها باید به نکات کاربردی زیر توجه کنند:
- سادهسازی فرایندها: طرح باید بهطور ساده و قابل فهم برای تمام اعضای تیم طراحی شود. پیچیدگی بیش از حد میتواند باعث تأخیر در پاسخگویی شود.
- تعیین اولویتها: در صورت بروز چند حادثه همزمان، باید اولویتبندی دقیقی انجام شود تا منابع به بهترین نحو استفاده شوند.
- ارتباطات شفاف: در زمان بحران، ارتباطات بین تیمها و با مدیریت باید شفاف و سریع باشد. استفاده از کانالهای ارتباطی مشخص و تست شده میتواند در این زمینه مؤثر باشد.
- دокуメントاسیون: ثبت دقیق مراحل پاسخگویی و تصمیمات گرفته شده در زمان حادثه بسیار مهم است. این اطلاعات میتواند در تحلیل پس از حادثه و بهبود طرح استفاده شود.
- پشتیبانی از فرهنگ امنیت: ایجاد فرهنگ امنیت سایبری در سازمان و تشویق کارکنان به گزارش رفتارهای مشکوک میتواند در پیشگیری از حوادث سایبری مؤثر باشد.
همچنین، شرکتها میتوانند از تجربیات دیگر سازمانها و بهترین روشهای موجود در صنعت استفاده کنند. برای مثال، مطالعه گزارشهای حوادث سایبری عمومی و تحلیل روشهای پاسخگویی دیگر شرکتها میتواند به بهبود طرح کمک کند.
در پایان، باید یادآور شد که امنیت سایبری یک فرآیند مداوم است و نیازمند توجه و سرمایهگذاری مداوم است. داشتن یک طرح پاسخ به حادثه سایبری تنها اولین گام است؛ اجرای مداوم، تست و بهروزرسانی این طرح برای حفظ امنیت سازمان ضروری است.
برای اطلاعات بیشتر در مورد آخرین روشها و ابزارهای امنیت سایبری، میتوانید به مقالات مرتبط در فناوری جهان مراجعه کنید.