Credential Stuffing چیست و چرا استفاده مجدد از رمز عبور خطرناک است؛ یک راهنمای کامل برای تصمیم بهتر
در دنیای دیجیتالی امروز، امنیت اطلاعات یکی از مهمترین نگرانیهای کاربران اینترنت است. یکی از روشهای رایج و مخرب که هکرها برای دسترسی غیرمجاز به حسابهای کاربری استفاده میکنند، Credential Stuffing است. این روش که به معنای استفاده مجدد از اطلاعات ورود قبلی است، میتواند خطرات جدی برای امنیت شخصی و مالی شما به همراه داشته باشد. در این راهنما کامل، به بررسی دقیق این روش، خطرات آن و راهکارهای پیشگیری از آن میپردازیم تا بتوانید تصمیمات آگاهانهتری در مورد امنیت رمز عبور خود بگیرید.
Credential Stuffing چیست؟
Credential Stuffing یک روش حمله سایبری است که در آن هکرها از لیستهای بزرگ اطلاعات ورود (نام کاربری و رمز عبور) که از سایتهای دیگر دچار نشت داده شدهاند، استفاده میکنند. این لیستها اغلب از طریق نشت اطلاعات در سایتهای کمامن یا حملات قبلی به دست میآیند. هکرها با استفاده از این لیستها، سعی میکنند با ترکیب نام کاربری و رمز عبور در سایتهای مختلف، به حسابهای کاربری دسترسی پیدا کنند.
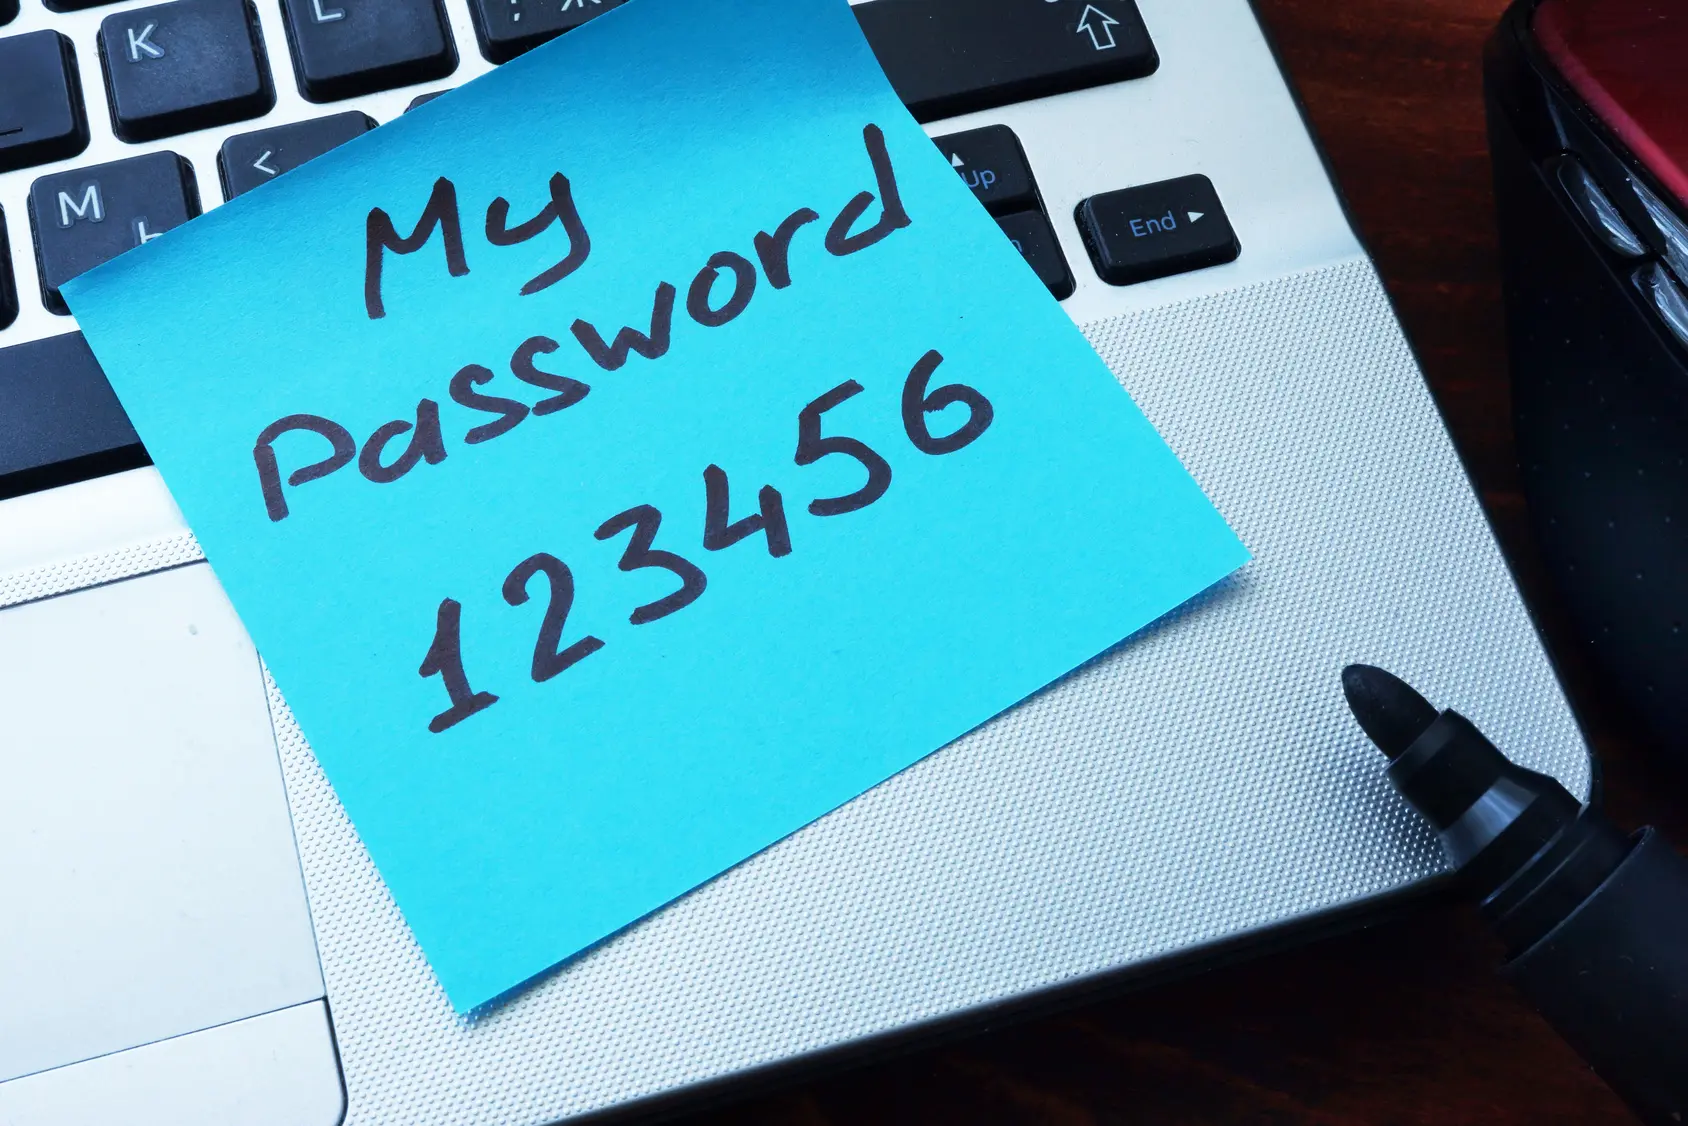
این روش بر اساس این اصل کار میکند که بسیاری از کاربران برای سادگی، یک رمز عبور یا رمز عبورهای مشابه را در چندین سایت استفاده میکنند. اگر یک سایت دچار نشت داده شود، هکرها میتوانند با استفاده از همان اطلاعات، به حسابهای کاربری در سایتهای دیگر نیز دسترسی پیدا کنند.
چرا استفاده مجدد از رمز عبور خطرناک است؟
استفاده مجدد از یک رمز عبور در چندین سایت یا سرویس، یکی از بزرگترین خطرات برای امنیت آنلاین شما است. دلایل زیر نشان میدهند که چرا این کار بسیار خطرناک است:
- دسترسی گسترده به اطلاعات شخصی: اگر یک سایت دچار نشت داده شود، هکرها میتوانند با استفاده از همان رمز عبور، به حسابهای دیگر شما نیز دسترسی پیدا کنند. این شامل حسابهای بانکی، ایمیل، شبکههای اجتماعی و حتی حسابهای خرید آنلاین است.
- دسترسی به اطلاعات مالی: بسیاری از سایتهای خرید آنلاین، بانکی و پرداخت آنلاین، اطلاعات مالی شما را ذخیره میکنند. اگر هکرها به یکی از این حسابها دسترسی پیدا کنند، ممکن است به اطلاعات کارت اعتباری یا اطلاعات بانکی شما دست یابند.
- تغییر رمز عبور و قفل کردن حساب: هکرها پس از دسترسی به حساب شما، ممکن است رمز عبور را تغییر دهند و شما را از حساب خود خارج کنند. این کار میتواند منجر به از دست دادن دسترسی به اطلاعات مهم یا حتی حسابهای مالی شود.
- استفاده از حساب برای فعالیتهای غیرقانونی: هکرها ممکن است از حسابهای شما برای ارسال اسپم، فیشینگ یا حتی فعالیتهای مجرمانه استفاده کنند. این کار میتواند منجر به مشکلات قانونی برای شما شود.
چگونه میتوان از Credential Stuffing جلوگیری کرد؟
برای جلوگیری از خطرات Credential Stuffing، میتوانید از راهکارهای زیر استفاده کنید:
- استفاده از رمز عبورهای منحصر به فرد: هر سایت یا سرویس باید یک رمز عبور منحصر به فرد داشته باشد. این کار حتی اگر یک سایت دچار نشت داده شود، هکرها نمیتوانند به سایتهای دیگر شما دسترسی پیدا کنند.
- استفاده از مدیران رمز عبور: مدیران رمز عبور مانند Bitwarden، LastPass یا 1Password میتوانند به شما کمک کنند تا رمز عبورهای منحصر به فرد و امن برای هر سایت ایجاد کنید و آنها را مدیریت کنید.
- فعالسازی دو مرحلهای: دو مرحلهای کردن حسابهای شما با استفاده از کدهای تایید SMS، ایمیل یا اپلیکیشنهای مخصوص، میتواند امنیت حسابهای شما را افزایش دهد.
- بررسی نشت دادهها: از سایتهایی مانند Have I Been Pwned استفاده کنید تا بررسی کنید که آیا اطلاعات شما در نشت دادههای قبلی قرار گرفته است یا خیر.
- بهروزرسانی منظم رمز عبور: حتی اگر فکر میکنید رمز عبور شما امن است، بهروزرسانی منظم آن میتواند امنیت بیشتری برای شما فراهم کند.
چه باید کرد اگر متوجه شدید که حساب شما هدف حمله شده است؟
اگر متوجه شدید که حساب شما هدف حمله سایبری شده است، باید اقدامات زیر را انجام دهید:
- تغییر فوریتا رمز عبور: اولین کاری که باید انجام دهید، تغییر رمز عبور حسابهای مهم مانند ایمیل، شبکههای اجتماعی و حسابهای بانکی است.
- فعالسازی دو مرحلهای: اگر هنوز دو مرحلهای کردن حساب خود را انجام ندادهاید، این کار را فوراً انجام دهید.
- بررسی فعالیتهای مشکوک: بررسی کنید که آیا فعالیتهای غیرمعمولی در حساب شما وجود دارد یا خیر. برای مثال، آیا ایمیلهای جدیدی دریافت کردهاید که شما ارسال نکردهاید؟
- گزارش دادن به سایت: اگر متوجه شدید که اطلاعات شما در یک نشت داده قرار گرفته است، به سایت مربوطه گزارش دهید و از آنها بخواهید که اقدامات امنیتی لازم را انجام دهند.
- استفاده از ابزارهای امنیتی: از ابزارهای ضد ویروس و ضد مالویر استفاده کنید تا از آلودگی سیستم خود جلوگیری کنید.
در دنیای دیجیتالی امروز، امنیت اطلاعات باید یکی از اولویتهای اصلی شما باشد. با استفاده از روشهای پیشگیری و اقدامات مناسب، میتوانید از خطرات Credential Stuffing و حملات مشابه جلوگیری کنید. برای اطلاعات بیشتر در مورد امنیت سایبری و راهکارهای پیشگیری، میتوانید به فناوری جهان مراجعه کنید.