باجافزار چیست و چگونه فایلهای کاربران و سازمانها را گروگان میگیرد؛ نکات کاربردی و اشتباهات رایج
با پیشرفت فناوری و افزایش وابستگی به سیستمهای دیجیتال، تهدیدات سایبری نیز به سرعت در حال تکامل هستند. یکی از خطرناکترین این تهدیدات، باجافزار یا رنسومویر است که در سالهای اخیر به یکی از بزرگترین چالشهای امنیت سایبری تبدیل شدهاست. این نوع نرمافزار مخرب، فایلهای کاربر یا سازمان را رمزگذاری کرده و سپس برای بازگردانی آنها، مبلغی را به عنوان باج میطلبد. در این مقاله، به بررسی دقیق باجافزار، نحوه عملکرد آن، روشهای پیشگیری و اشتباهات رایجی که کاربران و سازمانها در مواجهه با آن مرتکب میشوند، میپردازیم.
باجافزار چیست؟
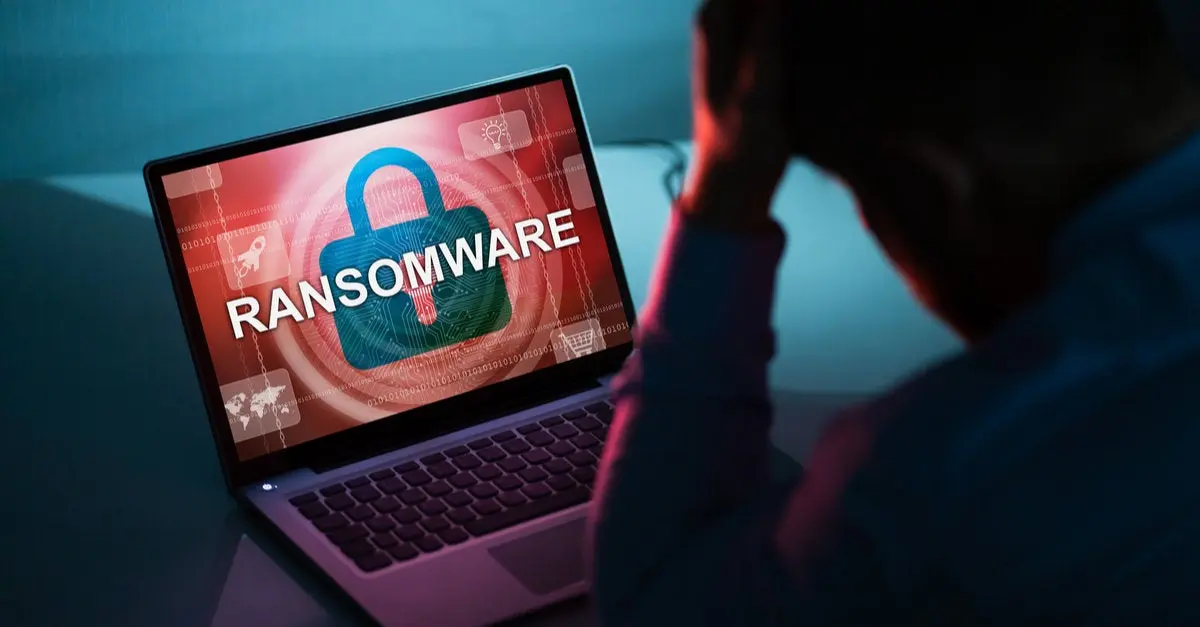
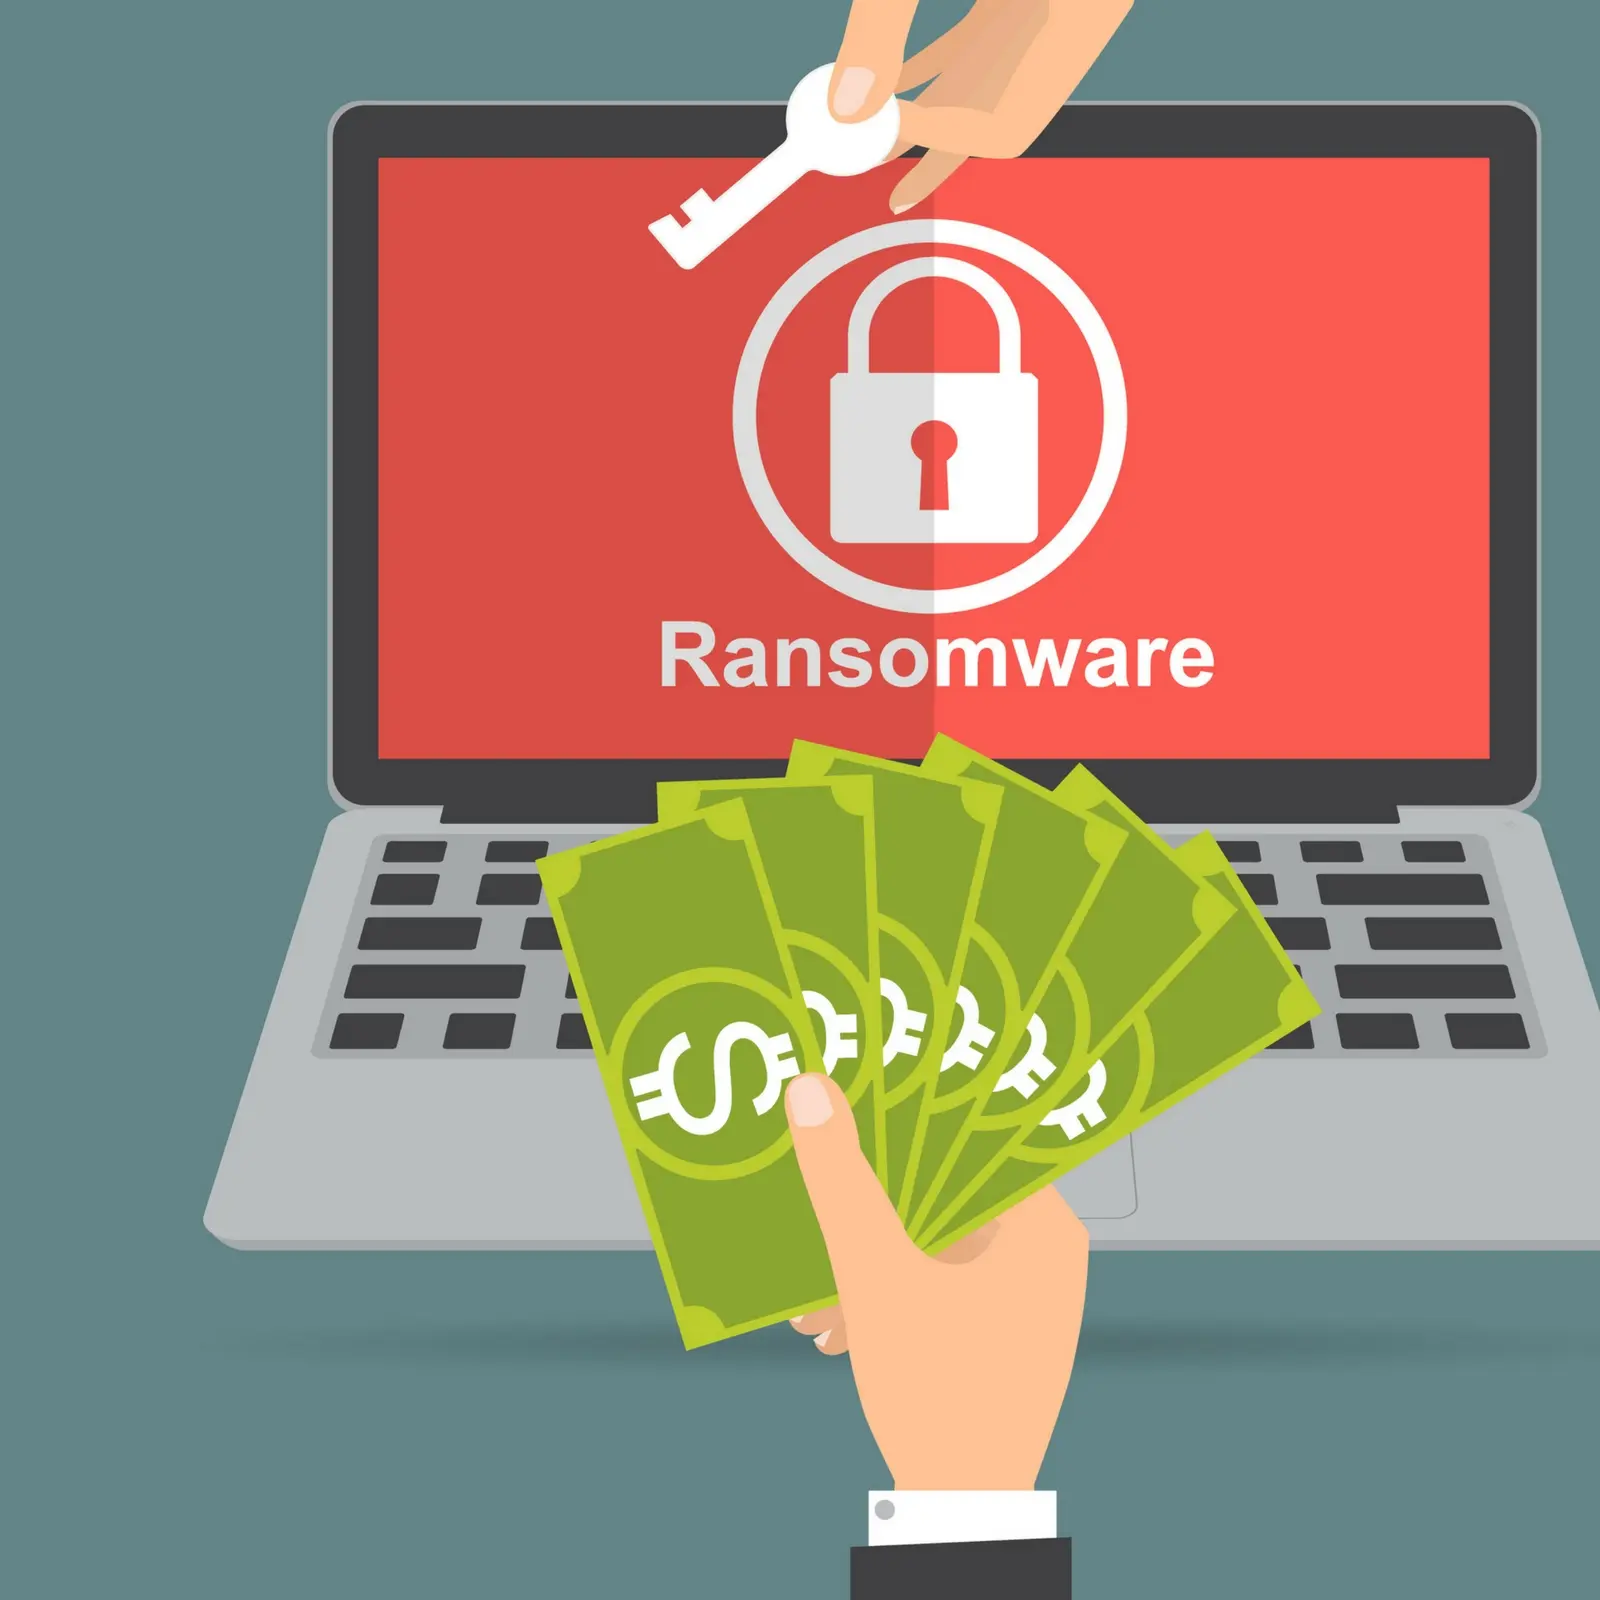
باجافزار نوعی نرمافزار مخرب است که با نفوذ به سیستمهای کامپیوتری یا شبکهها، فایلهای مهم کاربر یا سازمان را رمزگذاری میکند. پس از رمزگذاری، این نرمافزار یک پیام نمایش میدهد که در آن از کاربر یا سازمان میخواهد تا برای دریافت کلید رمزگشایی، مبلغی را به حساب مشخصی واریز کند. در غیر این صورت، فایلها برای همیشه از دست رفته خواهند بود.
باجافزارها معمولاً از روشهای مختلفی برای نفوذ به سیستمها استفاده میکنند، از جمله:
- پیوندهای مخرب در ایمیلها یا پیامهای فوری
- نرمافزارهای فریبنده یا کرک شده
- ناحیههای آسیبپذیر در سیستم عامل یا نرمافزارهای قدیمی
- استفاده از شبکههای اجتماعی برای توزیع فایلهای آلوده
این نرمافزارها میتوانند به سرعت در شبکههای سازمانی پخش شوند و باعث ایجاد خسارات مالی و عملیاتی جدی شوند. در برخی موارد، باجافزارها حتی میتوانند به سیستم عامل اصلی نفوذ کرده و آن را نیز غیرقابل استفاده کنند.
چگونه باجافزار فایلها را گروگان میگیرد؟
فرآیند کار باجافزار به چند مرحله کلی تقسیم میشود:
۱. نفوذ به سیستم
باجافزارها معمولاً از طریق فایلهای آلوده، پیوندهای مخرب یا بهرهبرداری از نقاط ضعف سیستم وارد میشوند. برای مثال، اگر کاربر یک فایل ضمیمه شده در ایمیل مشکوک را باز کند یا به یک وبسایت آلوده مراجعه نماید، باجافزار میتواند به سیستم نفوذ کند.
۲. رمزگذاری فایلها
پس از نفوذ، باجافزار شروع به جستجوی فایلهای مهم در سیستم میکند. این فایلها میتوانند شامل اسناد، تصاویر، پایگاههای داده و حتی فایلهای سیستم عامل باشند. سپس، باجافزار با استفاده از الگوریتمهای رمزگذاری قوی، این فایلها را غیرقابل خواندن میکند.
۳. نمایش پیام باج
پس از رمزگذاری فایلها، باجافزار یک پنجره یا فایل متنی نمایش میدهد که در آن از کاربر یا سازمان میخواهد تا برای دریافت کلید رمزگشایی، مبلغی را به یک حساب بانکی یا کریپتوکارنسی واریز کند. این پیام معمولاً شامل مهلت زمانی برای پرداخت نیز میباشد.
۴. تهدید به حذف فایلها
در صورت عدم پرداخت باج، باجافزارها ممکن است فایلهای رمزگذاری شده را برای همیشه حذف کنند یا کلید رمزگشایی را منتشر نکنند. این تهدیدها معمولاً برای ترساندن کاربر یا سازمان طراحی شدهاند.
در برخی موارد، باجافزارها حتی میتوانند به سیستم عامل اصلی نفوذ کرده و آن را نیز غیرقابل استفاده کنند. این نوع باجافزارها که به عنوان “باجافزار سیستم عامل” شناخته میشوند، میتوانند به BIOS یا UEFI سیستم نفوذ کرده و آن را نیز رمزگذاری کنند.
نکات کاربردی برای پیشگیری از باجافزار
پیشگیری از باجافزار نیازمند اقدامات پیشگیرانه و آگاهی از تهدیدات است. در زیر به برخی از نکات کاربردی برای کاهش خطرات باجافزار اشاره میکنیم:
۱. استفاده از نرمافزارهای ضدویروس و ضدباجافزار
نرمافزارهای ضدویروس و ضدباجافزار میتوانند در شناسایی و حذف باجافزارها مؤثر باشند. این نرمافزارها باید بهطور منظم بهروزرسانی شوند تا بتوانند با آخرین تهدیدات سایبری مقابله کنند.
۲. پشتیبانگیری منظم از فایلها
پشتیبانگیری منظم از فایلهای مهم میتواند در صورت آلوده شدن سیستم، فایلها را بازیابی کرد. برای این کار، میتوان از ابزارهای پشتیبانگیری خودکار یا خدمات ابری استفاده کرد. مهمترین نکته در این زمینه، جدا نگه داشتن فایلهای پشتیبان از سیستم اصلی است تا در صورت آلوده شدن سیستم، فایلهای پشتیبان نیز آسیب نبیند.
۳. بهروزرسانی سیستم عامل و نرمافزارها
بهروزرسانی منظم سیستم عامل و نرمافزارها میتواند نقاط ضعف سیستم را کاهش داده و از نفوذ باجافزارها جلوگیری کند. بسیاری از باجافزارها از نقاط ضعف موجود در نسخههای قدیمی نرمافزارها استفاده میکنند.
۴. احتیاط در باز کردن فایلها و پیوندها
کاربران باید در باز کردن فایلهای ضمیمه شده در ایمیلها یا پیامهای فوری احتیاط کنند. همچنین، مراجعه به وبسایتهای مشکوک یا دانلود نرمافزارهای کرک شده باید اجتناب شود.
۵. استفاده از کنترل دسترسی شبکه
سازمانها میتوانند با استفاده از کنترل دسترسی شبکه، گسترش باجافزارها در شبکه را محدود کنند. این کار شامل محدود کردن دسترسی کاربران به فایلهای مهم و استفاده از دیوار آتش قوی میشود.
۶. آموزش کارکنان در مورد تهدیدات سایبری
آموزش کارکنان در مورد تهدیدات سایبری و روشهای پیشگیری از آنها میتواند نقش مهمی در کاهش خطرات باجافزار ایفا کند. کارکنان باید آگاه باشند که چگونه ایمیلهای فریبنده را شناسایی کنند و چه اقداماتی باید در صورت آلوده شدن سیستم انجام دهند.
در صورت آلوده شدن سیستم به باجافزار، مهمترین اقدام این است که سیستم را از شبکه جدا کرده و از استفاده از آن خودداری شود. سپس، باید با یک متخصص امنیت سایبری یا تیم پشتیبانی تماس گرفته شود تا راهکارهای مناسب برای مقابله با باجافزار ارائه شود.
اشتباهات رایج در مواجهه با باجافزار
در مواجهه با باجافزار، برخی از اشتباهات رایج میتوانند وضعیت را وخیمتر کنند. در زیر به برخی از این اشتباهات اشاره میکنیم:
۱. پرداخت باج
پرداخت باج نه تنها باعث حمایت از فعالیتهای مجرمانه میشود، بلکه تضمینی برای بازگردانی فایلها نیست. بسیاری از باجافزارها حتی پس از پرداخت، فایلها را بازنگردانده یا سیستم را دوباره آلوده میکنند.
۲. استفاده از سیستم آلوده
استفاده از سیستم آلوده میتواند باعث گسترش باجافزار در شبکه شود. همچنین، ممکن است دادههای بیشتری توسط باجافزار رمزگذاری شوند.
۳. حذف باجافزار بدون کمک متخصص
حذف باجافزار بدون کمک متخصص میتواند باعث از بین رفتن کلیدهای رمزگشایی یا آسیب به سیستم شود. در چنین مواردی، باید با یک متخصص امنیت سایبری تماس گرفته شود.
۴. استفاده از ابزارهای غیررسمی برای رمزگشایی
استفاده از ابزارهای غیررسمی برای رمزگشایی فایلها میتواند باعث آسیب بیشتر به سیستم یا از بین رفتن فایلها شود. در این موارد، باید از ابزارهای رسمی و تأییدشده استفاده کرد.
۵. نادیده گرفتن هشدارها
نادیده گرفتن هشدارهای سیستم یا پیامهای باجافزار میتواند باعث گسترش بیشتر تهدید شود. در صورت مشاهده هرگونه رفتار مشکوک، باید فوراً اقدامات لازم انجام شود.
در نهایت، آگاهی از تهدیدات سایبری و اقدامات پیشگیرانه میتواند در کاهش خطرات باجافزار مؤثر باشد. سازمانها و کاربران باید با آموزش و استفاده از بهترین روشها، خود را در برابر این تهدیدات محافظت کنند. برای اطلاعات بیشتر در مورد امنیت سایبری و روشهای پیشگیری از باجافزار، میتوانید به فناوری جهان مراجعه کنید.